
İşten ayrılmada erişim kapatma: hesabı devre dışı bırakmak neden yetmeyebilir?
Dizin hesabı, aktif oturum, VPN, anahtar ve paylaşılan sırları tek bir doğrulama planında ele alın.
Bir hesabı devre dışı bırakmak yeni girişleri engelleyebilir; ancak bazı uygulamalar mevcut oturumunu veya ayrı anahtarını kullanmaya devam edebilir. Erişim kapatma süreci kimlik kaynağından uygulama oturumuna kadar uzanmalıdır. Amaç iş sürekliliğini korurken kişiye ait erişimin gerçekten sona erdiğini kanıtlamaktır.
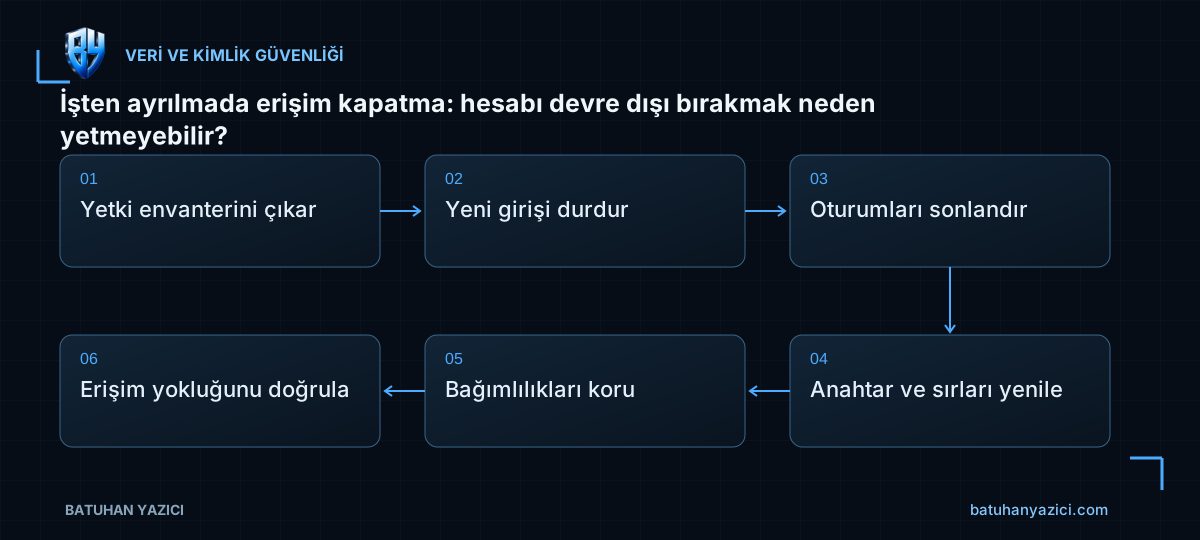
- Yetki envanterini çıkar
- Yeni girişi durdur
- Oturumları sonlandır
- Anahtar ve sırları yenile
- Bağımlılıkları koru
- Erişim yokluğunu doğrula
Doğrudan ve dolaylı erişimleri listeleyin
Dizin grupları, yerel hesaplar, VPN, bulut roller, yönetim konsolları, SSH anahtarları ve API token’ları birlikte değerlendirilir. Tek bir personel hesabının listesi paylaşılan hesaplara erişimi göstermeyebilir.
İşlem zamanı ve sorumlular ilgili kurum süreciyle koordine edilir. Kişisel veriler yalnızca gerekli ekiplerin erişebileceği kayıtta tutulur. Her sistem için kapatma kanıtını toplayacak sahip belirlenmelidir.
Yeni giriş ile mevcut oturumu ayırın
Hesabın devre dışı bırakılması ve refresh token/oturum iptali farklı işlemler olabilir. Uygulamanın kendi oturum çerezi merkezi kimlik sağlayıcıdan bağımsız yaşayabilir. Microsoft’un erişim iptali açıklaması da bu ayrımı vurgular.
VPN ve ayrı yönetim uygulamalarındaki oturumlar kendi desteklenen yöntemleriyle sonlandırılır. Erişimin her sistemde anında kesileceğini varsaymayın; ürünün token ve önbellek davranışı doğrulanmalıdır.
Anahtar ve paylaşılan sırları değerlendirin
SSH public key, kişisel erişim token’ı, uygulama parolası ve sertifika gibi kimlikler ayrı kaldırılır veya iptal edilir. Kullanıcının bildiği paylaşılan sırlar için kontrollü rotasyon planı hazırlanır.
Bütün servis parolalarını aynı anda değiştirmek iş kesintisi yaratabilir. Bağımlılık envanteri, tüketici sistemler ve test sırası belirlenir. Sır rotasyonu kullanıcıya ait erişimi kaldırırken uygulamaların sağlıklı çalışmasını da korumalıdır.
Veri ve görev devrini erişimden ayırın
Görev sahipliği, zamanlanmış işler, raporlar ve teknik dokümantasyon uygun sorumluya devredilir. Kişinin hesabıyla çalışan otomasyonlar yönetilen servis kimliğine taşınmalıdır. Eski hesabı açık bırakmak devir yöntemi değildir.
Dosya ve posta saklama kararları kurumun yetkili süreçlerine göre verilir. Erişim kapatma çalışması rastgele veri silmeye dönüşmemelidir. Hukuki veya inceleme gereksinimi bulunan veriler ayrıca korunur.
Erişim yokluğunu ve hizmet sağlığını kanıtlayın
Yetkisiz yeniden giriş denemesi, anahtar kaldırma sonucu ve aktif oturum listesi uygun yöntemle doğrulanır. Ardından servisler ve kritik otomasyonlar test edilir. Geçici istisna varsa süresi ve sahibi açık olmalıdır.
- Hesap ve grup erişimleri kaldırıldı.
- Aktif oturumlar değerlendirildi.
- Anahtar ve token’lar iptal edildi.
- Paylaşılan sır rotasyonu planlandı.
- İş hizmetleri sağlıklı ve kapatma kanıtı kayıtlı.
İlgili çalışma notları
- ePO’da yetki devri: sekme görünürlüğü, ürün izni ve System Tree kapsamı
- Linux sudo yetkisi: grup üyeliği, komut kapsamı ve oturum doğrulaması
- Firewall ANY erişimini daraltmak: trafik kanıtından uygulama matrisine
Kaynaklar ve kapsam
Arşivdeki teknik notlar genel bir laboratuvar anlatımı olarak yeniden düzenlenmiştir. Örnek adlar batuhanyazici.com altında gösterilir; gerçek kurum veya canlı sistem yapılandırması içermez. Komutlar kullanılan ürün sürümü ve yetki kapsamına göre değerlendirilmelidir.

Kıdemli Siber Güvenlik Uzmanı · Altyapı ve güvenlik üzerine teknik notlar.
Okumaya devam edin
Windows LAPS pilotu: parola değişimini ve yetkili erişimi birlikte doğrulamak
Yerel yönetici parolasını döndürmek yeterli değil: dar pilot kapsamı, şifreli dizin yedeği, etkin ilke ve erişim testleriyle kontrollü kabul.
Linux sudo yetkisi: grup üyeliği, komut kapsamı ve oturum doğrulaması
Kullanıcıya yönetim yetkisi verirken dağıtım farklarını, sudoers doğrulamasını ve yeni oturum gereksinimini ayırın.