
Ping çalışıyor ama uygulama açılmıyor: ARP, TCP ve hizmet katmanları

Erişim sorununda hangi paketin nereye kadar ilerlediğini ölçerek ağ ve uygulama hatalarını ayırın.
Ping yanıtı bir uygulama portunun açık olduğunu göstermez. Aynı şekilde ping yanıtı alınamaması da sunucunun kapalı olduğunu kesinleştirmez. Sağlıklı tanılama, isim çözümlemeden uygulama yanıtına kadar her katmanın kendi ölçütünü kullanır.
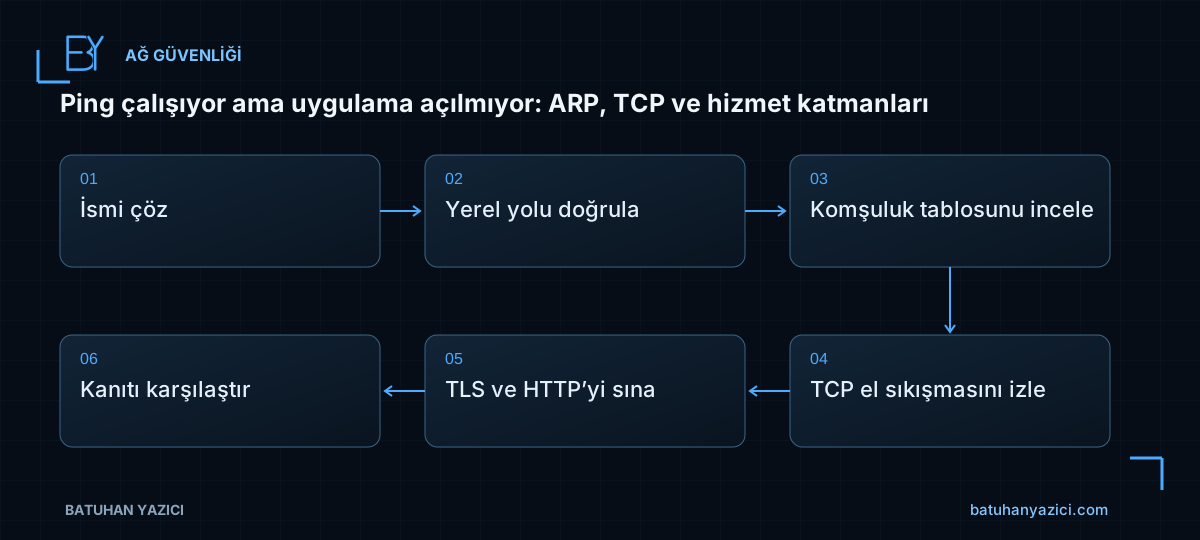
- İsmi çöz
- Yerel yolu doğrula
- Komşuluk tablosunu incele
- TCP el sıkışmasını izle
- TLS ve HTTP’yi sına
- Kanıtı karşılaştır
Testin hedefini ve yönünü sabitleyin
Kaynak cihaz, hedef adı, hedef port, protokol ve deneme zamanı kayıt altına alınır. Kullanıcı tarayıcısı, sunucu ve güvenlik duvarından yapılan testler farklı ağ yolları kullanabilir. Bunları aynı testin eşdeğeri gibi karşılaştırmayın.
Örnek laboratuvar hedefi uygulama.batuhanyazici.com olabilir. Gerçek IP veya kurum adını rapora koymak yerine özel inceleme kaydında tutun. Tek bir başarısız deneme üzerinden sürekli kesinti sonucu çıkarmayın.
Yerel ağ ve ARP kapsamını anlayın
ARP, IPv4 yerel ağında komşu adresi çözümlemek için kullanılır. Uzak hedefte istemci genellikle hedefin MAC adresini değil ağ geçidinin MAC adresini öğrenir. Bu nedenle uzak sunucunun ARP tablosunda görünmemesi normal olabilir.
Yanlış VLAN, yinelenen adres veya kararsız MAC öğrenimi yerel bağlantıyı bozabilir. Tabloyu temizlemek geçici etki yaratabilir; önce hangi kaydın neden yanlış olduğunu ölçün. IPv6 komşuluk keşfi aynı protokol değildir.
TCP el sıkışmasını gözleyin
SYN çıkıyor fakat SYN-ACK dönmüyorsa hedef, ara yol veya dönüş yönü incelenir. RST yanıtı ile zaman aşımı farklı kanıttır. Bağlantı kurulduktan sonraki TLS veya HTTP hatasını yalnızca port problemi diye sınıflandırmayın.
Resolve-DnsName uygulama.batuhanyazici.com
Test-NetConnection uygulama.batuhanyazici.com -Port 443
Get-NetRoute | Sort-Object RouteMetric
Get-NetNeighbor
Paket yakalaması yapılacaksa yalnızca ilgili hedef ve zaman aralığına filtre uygulayın. Yakalama dosyası oturum ve veri içerebilir; erişimini sınırlayın.
Güvenlik duvarında iki yönü karşılaştırın
Kabul kaydı görmek, hedef uygulamanın yanıt verdiğini kanıtlamaz. Oturumun gönderilen ve alınan baytlarını, NAT dönüşümünü, giriş ve çıkış arayüzünü inceleyin. Dönüş başka yoldan geliyorsa stateful kontrol etkilenebilir.
Cihaz donanım hızlandırması nedeniyle bazı tanılama çıktıları bütün paketleri göstermeyebilir. Kısıtını bilmediğiniz boş bir debug sonucunu “trafik hiç yok” diye yorumlamayın. Üretimde geniş kapsamlı debug yükünü kontrol altında tutun.
Uygulama yanıtıyla kapatın
TCP başarısından sonra sertifika adı, HTTP durum kodu ve gerçek işlev test edilir. Başlangıç ve sonuç ölçümlerini aynı kaynak ve hedef üzerinden karşılaştırın. Kök neden kesinleşmediyse olası nedenleri kesin sonuç gibi yazmayın.
- DNS doğru hedefi döndürüyor.
- Yerel rota ve komşuluk tutarlı.
- TCP el sıkışması doğrulandı.
- TLS ve uygulama yanıtı ayrı sınandı.
- Hata zamanı iki uçta eşleştirildi.
İlgili çalışma notları
- IPsec üzerinden yedek aktarımı yavaş: bant genişliği, MTU ve TCP ayrımı
- Uzaktan VPN tasarımı: MFA, dar erişim ve SSL VPN’den IPsec’e geçiş
- Web Filter ve Application Control: bir siteyi açarken kapsamı büyütmemek
Kaynaklar ve kapsam
Arşivdeki teknik notlar genel bir laboratuvar anlatımı olarak yeniden düzenlenmiştir. Örnek adlar batuhanyazici.com altında gösterilir; gerçek kurum veya canlı sistem yapılandırması içermez. Komutlar kullanılan ürün sürümü ve yetki kapsamına göre değerlendirilmelidir.

Kıdemli Siber Güvenlik Uzmanı · Altyapı ve güvenlik üzerine teknik notlar.
Okumaya devam edin
Windows Firewall kuralını GPO ile dağıtmak: yön, kapsam ve log doğrulaması
Bir portu bütün ağa açmak yerine uygulama, yön, profil ve uzak adres kapsamını belirleyip merkezi dağıtımı doğrulayın.

Docker Hub erişimi: registry, kimlik doğrulama ve katman indirmesini ayırmak
docker pull hatasını genel internet izniyle aşmadan token, registry ve object storage adımlarını izleyin.