
Windows Firewall kuralını GPO ile dağıtmak: yön, kapsam ve log doğrulaması

Bir portu bütün ağa açmak yerine uygulama, yön, profil ve uzak adres kapsamını belirleyip merkezi dağıtımı doğrulayın.
“Portu açtık” ifadesi bir erişim kaydını kapatmak için yeterli değildir. Kuralın hangi bilgisayarda, hangi yönde ve hangi ağ profili altında etkili olduğu belirlenmelidir. Merkezi dağıtımın amacı aynı kuralı her sunucuya kopyalamak değil, doğru hedef grubunda tutarlı bir kontrol sağlamaktır.
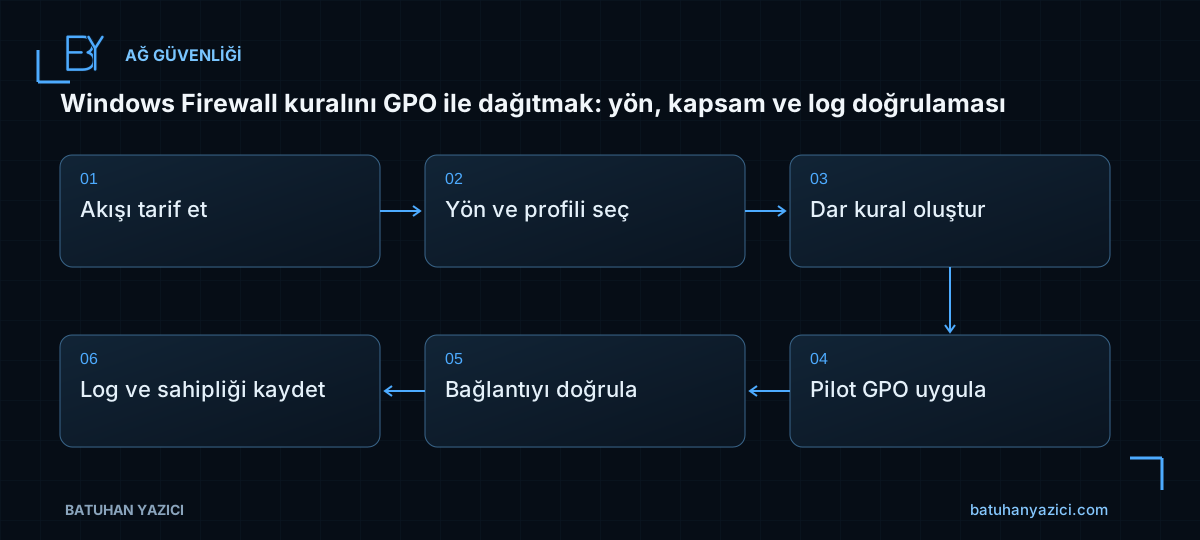
- Akışı tarif et
- Yön ve profili seç
- Dar kural oluştur
- Pilot GPO uygula
- Bağlantıyı doğrula
- Log ve sahipliği kaydet
Uygulamanın gerçek trafik ihtiyacını yazın
Kaynak, hedef, taşıma protokolü, hedef port ve bağlantıyı başlatan taraf birlikte tanımlanır. TCP ve UDP aynı port numarasını kullansa bile ayrı akışlardır. Bir ajan ile yönetim sunucusu arasındaki haberleşmede veri gönderimi, uyandırma ve yönetim arayüzü farklı bağlantılar kullanabilir.
Eski bir ürün port tablosunu güncel sürüme aynen uygulamayın. Varsayılan değerlerin değiştirilebildiğini ve bileşenlerin farklı sunucularda çalışabildiğini göz önünde bulundurun. Kurulu ürünün etkin yapılandırması esas alınmalıdır.
Kuralın yönünü ve ağ profilini sınırlandırın
Inbound, hedef makineye gelen bağlantıyı; outbound, makineden başlatılan bağlantıyı ifade eder. Domain, Private ve Public profillerin hangilerinin kullanılacağı kararını ağın gerçek güven sınırına göre verin. Tüm profilleri seçmek, sorunu geçici olarak gizleyebilir.
Mümkün olduğunda uzak adres, program veya hizmet kapsamı belirleyin. Sadece uygulamanın ihtiyaç duyduğu kaynaktan erişime izin vermek, aynı portu her yerden açmaktan daha dar bir kapsam sağlar. Kural adına amaç ve sahiplik bilgisini eklemek işletimi kolaylaştırır.
Pilot OU üzerinde merkezi dağıtımı doğrulayın
Amaca özel bir GPO’yu pilot bilgisayar grubuna bağlayın. Yerel kuralların merkezi politikayla nasıl birleştirildiğini kontrol edin. Konsolda bir kuralın bulunması ile etkin politika deposunda uygulanmış olması farklıdır.
Get-NetFirewallProfile | Select-Object Name,Enabled,DefaultInboundAction,DefaultOutboundAction
Get-NetFirewallRule -PolicyStore ActiveStore |
    Where-Object DisplayName -like "LAB-*" |
    Select-Object DisplayName,Enabled,Direction,Action,Profile
gpresult /r /scope computer
Bağlantıyı ve logu aynı denemeyle eşleştirin
TCP testi belirli bir hedef portun erişimini gösterebilir; kimlik doğrulama veya uygulama işleminin başarılı olduğunu göstermez. Örneğin web.batuhanyazici.com üzerinden yapılan bir laboratuvar testi yalnızca seçilen portu sınar. Uygulama seviyesindeki kontrol ayrıca yapılmalıdır.
Test-NetConnection web.batuhanyazici.com -Port 443
Get-NetFirewallProfile |
    Select-Object Name,LogAllowed,LogBlocked,LogFileName,LogMaxSizeKilobytes
Loglama hacmini ve saklama politikasını belirleyin. Bütün başarılı paketlerin sınırsız süre kaydedilmesi gereksiz hacim yaratabilir; yalnızca engellenen trafiği görmek de bazı incelemelerde yeterli olmayabilir. SIEM tarafında saat, cihaz kimliği ve olay alanlarının doğru işlendiğini sınayın.
İzin genişletmeden kapatın
Test başarılı olduğunda geçici geniş kuralları ve deneme istisnalarını gözden geçirin. Uygulama sahibiyle gerekli akışın çalıştığını doğrulayın ve gereksiz kaynağın erişemediği bir olumsuz test yapın.
- Kuralın yönü, protokolü, profili ve kaynak kapsamı belirlendi.
- GPO’nun hedef bilgisayara uygulandığı doğrulandı.
- Aynı zaman aralığında bağlantı ve log sonucu eşleştirildi.
- Geçici izinler kaldırıldı; geri alma yöntemi kaydedildi.
İlgili çalışma notları
- Firewall ANY erişimini daraltmak: trafik kanıtından uygulama matrisine
- ePO’da yetki devri: sekme görünürlüğü, ürün izni ve System Tree kapsamı
- FortiAnalyzer disk büyütme: log diski, kota ve Analytics/Archive dengesi
Kaynaklar ve kapsam
Arşivdeki teknik notlar genel bir laboratuvar anlatımı olarak yeniden düzenlenmiştir. Örnek adlar batuhanyazici.com altında gösterilir; gerçek kurum veya canlı sistem yapılandırması içermez. Komutlar kullanılan ürün sürümü ve yetki kapsamına göre değerlendirilmelidir.
Kıdemli Siber Güvenlik Uzmanı · Altyapı ve güvenlik üzerine teknik notlar.
Okumaya devam edin

Docker Hub erişimi: registry, kimlik doğrulama ve katman indirmesini ayırmak
docker pull hatasını genel internet izniyle aşmadan token, registry ve object storage adımlarını izleyin.

SD-WAN SLA ve failover: hat up görünürken uygulama neden yavaşlar?
Bağlantı sağlığını yalnızca link durumuyla değil, kayıp, gecikme, jitter ve uygulama testiyle ölçün.