
Linux istemcisini FreeIPA’ya almak: DNS, zaman ve SSSD doğrulaması
İstemci kaydını yalnızca kurulum komutuyla bitirmeyin; kimlik çözümleme, Kerberos, erişim politikası ve yeni oturumu doğrulayın.
Merkezi Linux kimlik yönetiminde sunucunun panelde görünmesi ilk adımdır. Kullanıcı çözümlemesi, Kerberos, ev dizini oluşturma ve erişim politikaları farklı bileşenlerden geçer. Kayıt işlemi başarılı olsa bile bu katmanlardan biri eksikse kullanıcı oturum açamayabilir.
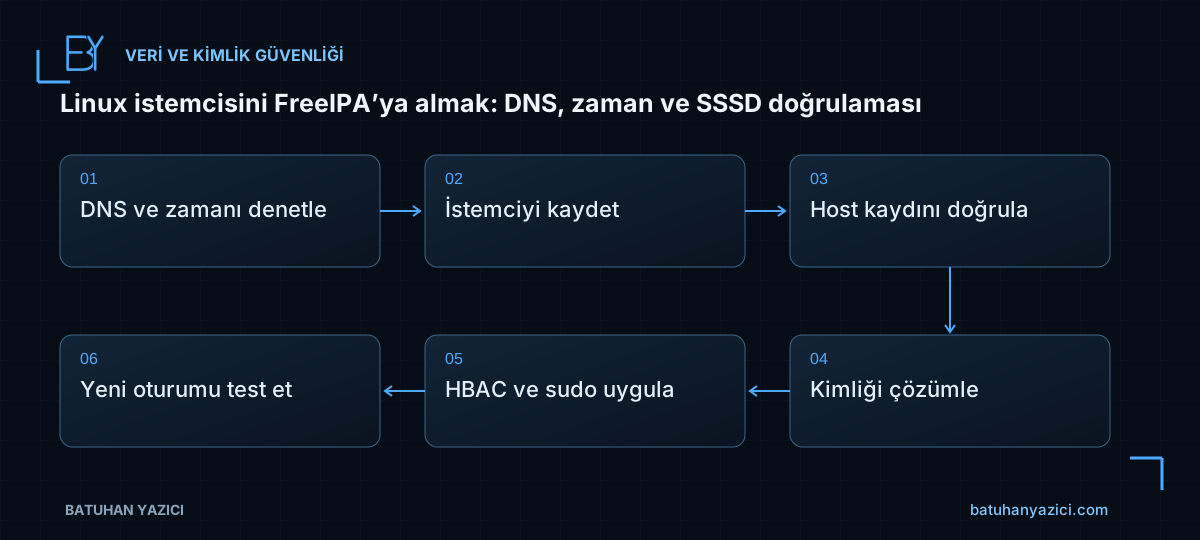
- DNS ve zamanı denetle
- İstemciyi kaydet
- Host kaydını doğrula
- Kimliği çözümle
- HBAC ve sudo uygula
- Yeni oturumu test et
DNS ve saat bağımlılıklarını önce çözün
İstemcinin kalıcı bir FQDN’e sahip olduğunu ve FreeIPA hizmetlerini doğru DNS üzerinden bulabildiğini doğrulayın. Geçici hosts kaydı isim çözümlemeyi maskeleyebilir; hizmet keşfi için gereken SRV kayıtlarının yerini her durumda tutmaz.
Kerberos zaman farkına duyarlıdır. Sunucu ve istemcinin senkronizasyon kaynaklarını kontrol edin. Yönetilen bir ortamda elle tarih değiştirip sorunu gizlemek yerine NTP veya chrony durumunu düzeltmek daha sürdürülebilir bir yaklaşımdır.
hostname -f
timedatectl status
getent hosts ipa.batuhanyazici.com
resolvectl status
Dağıtıma uygun istemciyi kullanın
Paket adı ve kurulum yöntemi dağıtıma göre değişebilir. Ubuntu ile RHEL ailesinin paket yöneticilerini birbirine karıştırmayın. İşletim sistemi ve FreeIPA sürümünün destek durumunu doğrulayın; eski bir nottaki paket komutunu her makineye uygulamayın.
Kayıt sırasında kullanılacak hesap ve yetkiyi işleme uygun sınırlandırın. Yönetici parolasını komut satırı argümanı, betik veya shell history içine yazmayın. Örnek bir laboratuvar sunucusu ipa.batuhanyazici.com olarak adlandırılabilir; gerçek ortam adları bu rehbere dahil edilmemiştir.
Kayıt sonucunu sunucu ve istemciden kontrol edin
FreeIPA üzerinde host kaydını ve doğru host grubunu kontrol edin. İstemcinin yalnızca yeniden başlatılması, eksik erişim kuralını düzeltmez. Host kaydı, DNS kaydı ve SSSD’nin kullandığı etki alanı bilgisi tutarlı olmalıdır.
id labkullanici
getent passwd labkullanici
systemctl status sssd --no-pager
journalctl -u sssd --since "15 minutes ago" --no-pager
Komutlar kullanıcının çözümlendiğini gösterir; her hizmete giriş yetkisi bulunduğunu göstermez. Kullanıcı adı biçiminin kısa ad veya tam etki alanlı ad olarak nasıl beklendiğini kontrol edin.
HBAC ile sudo yetkisini ayırın
Bir kullanıcının sunucuda oturum açabilmesi ile yönetim komutu çalıştırabilmesi farklı izinlerdir. HBAC kuralları, host grupları ve sudo politikalarını ayrı inceleyin. Sorunu çözmek için herkese her sunucuda erişim ve sınırsız sudo vermek gerekli değildir.
Ev dizini oluşturma ayarı ve dosya izinleri de ilk girişte sonucu etkileyebilir. Mevcut bir yerel kullanıcıyla merkezi kullanıcının aynı ada sahip olması durumunda kimlik ve UID eşleşmelerini kontrol edin.
Yeni oturumla gerçek testi tamamlayın
Mevcut yönetim bağlantısını açık tutarken ayrı bir oturumdan yetkili ve yetkisiz kullanıcı testleri yapın. Amaç yalnızca başarılı girişi görmek değil, erişmemesi gereken hesabın da engellendiğini doğrulamaktır.
- FQDN, DNS hizmet keşfi ve zaman uyumu doğrulandı.
- Host kaydı doğru grupta.
- SSSD kullanıcı ve grup bilgilerini çözüyor.
- HBAC ve sudo kapsamı ayrı ayrı sınandı.
- Günlükler ve geri alma/kayıttan çıkarma planı kaydedildi.
İlgili çalışma notları
- Linux sudo yetkisi: grup üyeliği, komut kapsamı ve oturum doğrulaması
- Linux’ta Trellix Agent kurulumu: doğru paket, güvenilir indirme ve ePO kabulü
- ENS Linux kurulumu: çekirdek uyumluluğu ve gerçek koruma sağlığı
Kaynaklar ve kapsam
Arşivdeki teknik notlar genel bir laboratuvar anlatımı olarak yeniden düzenlenmiştir. Örnek adlar batuhanyazici.com altında gösterilir; gerçek kurum veya canlı sistem yapılandırması içermez. Komutlar kullanılan ürün sürümü ve yetki kapsamına göre değerlendirilmelidir.
Kıdemli Siber Güvenlik Uzmanı · Altyapı ve güvenlik üzerine teknik notlar.
Okumaya devam edin
Windows LAPS pilotu: parola değişimini ve yetkili erişimi birlikte doğrulamak
Yerel yönetici parolasını döndürmek yeterli değil: dar pilot kapsamı, şifreli dizin yedeği, etkin ilke ve erişim testleriyle kontrollü kabul.
Linux sudo yetkisi: grup üyeliği, komut kapsamı ve oturum doğrulaması
Kullanıcıya yönetim yetkisi verirken dağıtım farklarını, sudoers doğrulamasını ve yeni oturum gereksinimini ayırın.