
Linux sudo yetkisi: grup üyeliği, komut kapsamı ve oturum doğrulaması
Kullanıcıya yönetim yetkisi verirken dağıtım farklarını, sudoers doğrulamasını ve yeni oturum gereksinimini ayırın.
Bir hesabı sudo grubuna eklemek teknik olarak kolaydır; fakat bunun hangi yetkiyi açtığını bilmek gerekir. Genel yönetici grubu çoğu kurulumda çok geniş yetki verir. Sürekli yönetim hesabı ile yalnızca belirli bir bakım işini yapması gereken hesabı aynı şekilde ele almamak gerekir.
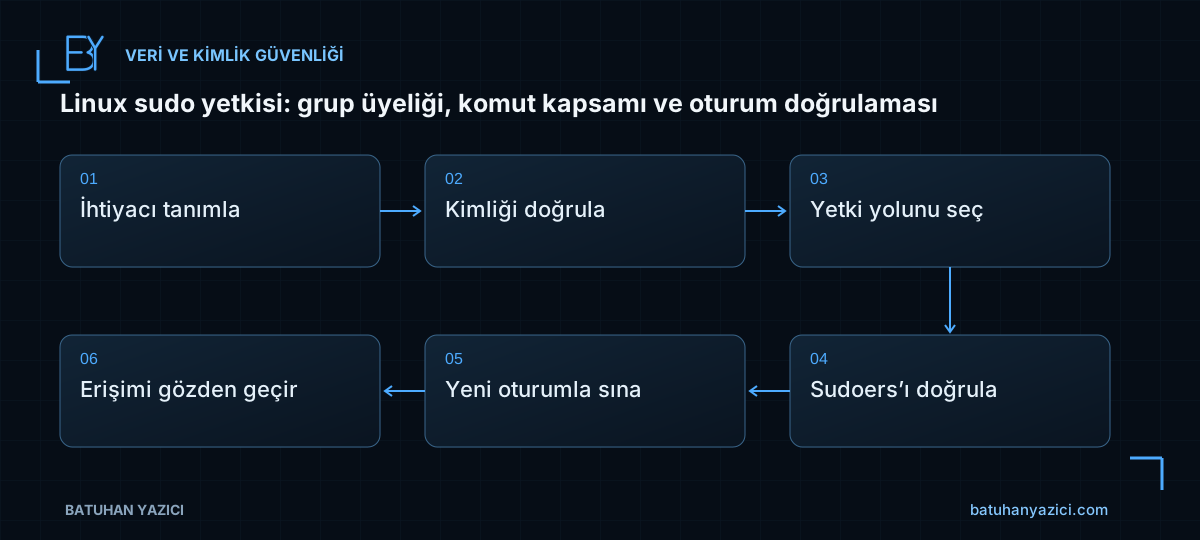
- İhtiyacı tanımla
- Kimliği doğrula
- Yetki yolunu seç
- Sudoers’ı doğrula
- Yeni oturumla sına
- Erişimi gözden geçir
Önce hesabın mevcut yetkisini ölçün
Aynı yetki hem grup üyeliğinden hem sudoers içindeki doğrudan bir satırdan geliyor olabilir. Yeni bir izin eklemeden önce mevcut kaynakları listeleyin. Merkezi kimlik yönetimi kullanılıyorsa FreeIPA veya dizin politikasının etkisini de değerlendirin.
id laboperator
groups laboperator
sudo -l -U laboperator
sudo visudo -c
Bu sorgularla kullanıcının hangi gruplara üye olduğunu ve mevcut sudo kapsamını görürsünüz. Bir dosyayı açıp değişiklik yapmadan çıkmak, yetkinin kaydedildiğini göstermez; sonuca etkin kurallar üzerinden bakılmalıdır.
Dağıtıma göre yönetim grubunu tanıyın
Ubuntu’da yaygın yönetim grubu sudo, RHEL ailesinde çoğunlukla wheel olarak kullanılır. Ancak bu adların gerçekten yetki verdiği sudoers yapılandırmasıyla doğrulanmalıdır. Grup adını bilmek, politikanın etkin olduğunu kanıtlamaz.
usermod ile grup değiştirirken ekleme seçeneğini doğru kullanmak önemlidir. Mevcut ek grupları istemeden değiştirmek uygulama erişimlerini bozabilir. Değişiklik öncesindeki üyelikleri kaydedin ve işlem sonrasında tekrar karşılaştırın.
Sınırsız yönetici ile görev yetkisini ayırın
Bir operatörün yalnızca hizmet durumunu görmesi gerekiyorsa bütün komutlarda root yetkisi gerekmeyebilir. Komutun mutlak yolu, argümanları, çalıştırdığı alt süreçler ve yazılabilir dosyaları değerlendirilmelidir. Bazı araçlar kabuk veya sayfalayıcı üzerinden beklenenden fazla yetki verebilir.
Sudoers dosyasını normal bir metin editörüyle kontrolsüz değiştirmek yerine visudo ve uygun bir include dosyası kullanın. NOPASSWD eklemek, yönetici yetkisinin kapsamını azaltmaz; yalnızca kimlik doğrulama davranışını değiştirir. İş gerekçesi olmadan varsayılan hale getirmeyin.
Yeni oturumla doğrulayın
Grup üyeliği değişikliği mevcut oturumun belirtecine anında yansımayabilir. Yeni bir SSH veya kullanıcı oturumu açarak test yapın. Bütün sunucuyu yeniden başlatmak her grup değişikliği için gerekli değildir.
Test sırasında mevcut yönetim bağlantısını açık tutun. İzinli komutun çalışması kadar, izin verilmemiş bir komutun reddedilmesi de kabul ölçütüdür. Yönetim oturumunun açılabilmesi ile sudo yetkisinin kullanılabilmesini ayrı test edin.
sudo -l
sudo whoami
journalctl --since "10 minutes ago" --no-pager | grep -i sudo
Kaldırma ve gözden geçirme planını tamamlayın
Geçici bakım yetkisinin sahibi, gerekçesi ve bitiş tarihi bulunmalıdır. İş tamamlandığında hem grup hem doğrudan sudoers satırı gibi diğer yetki kaynakları kontrol edilmelidir. Tek kaynağı kaldırmak bütün yetkinin kaldırıldığı anlamına gelmeyebilir.
- Hesabın iş ihtiyacı ve yetki süresi belirlendi.
- Önceki grup üyelikleri korundu.
- Sudoers sözdizimi hatasız.
- Yeni oturumla olumlu ve olumsuz test yapıldı.
- Ayrıcalıklı komut kayıtları izleniyor.
İlgili çalışma notları
- SSH bağlantısı: ağ, host anahtarı ve kullanıcı yetkisini ayrı incelemek
- ePO’da yetki devri: sekme görünürlüğü, ürün izni ve System Tree kapsamı
- İşten ayrılmada erişim kapatma: hesabı devre dışı bırakmak neden yetmeyebilir?
Kaynaklar ve kapsam
Arşivdeki teknik notlar genel bir laboratuvar anlatımı olarak yeniden düzenlenmiştir. Örnek adlar batuhanyazici.com altında gösterilir; gerçek kurum veya canlı sistem yapılandırması içermez. Komutlar kullanılan ürün sürümü ve yetki kapsamına göre değerlendirilmelidir.
Kıdemli Siber Güvenlik Uzmanı · Altyapı ve güvenlik üzerine teknik notlar.
Okumaya devam edin
Windows LAPS pilotu: parola değişimini ve yetkili erişimi birlikte doğrulamak
Yerel yönetici parolasını döndürmek yeterli değil: dar pilot kapsamı, şifreli dizin yedeği, etkin ilke ve erişim testleriyle kontrollü kabul.
Linux istemcisini FreeIPA’ya almak: DNS, zaman ve SSSD doğrulaması
İstemci kaydını yalnızca kurulum komutuyla bitirmeyin; kimlik çözümleme, Kerberos, erişim politikası ve yeni oturumu doğrulayın.