
Statik rota, RPF ve ECMP: gidiş yolu doğruyken trafik neden düşer?
Rota seçimi, kaynak kontrolü ve dönüş yolunu birlikte okuyarak asimetrik bağlantı sorunlarını teşhis edin.
Bir güvenlik duvarında izin kuralı bulunması, paketin doğru yola çıkacağını garanti etmez. Rota seçimi, policy routing, SD-WAN ve kaynak doğrulaması aynı oturumun farklı karar noktalarıdır. Özellikle birden fazla hat bulunan yapılarda dönüş yolu en az gidiş yolu kadar önemlidir.
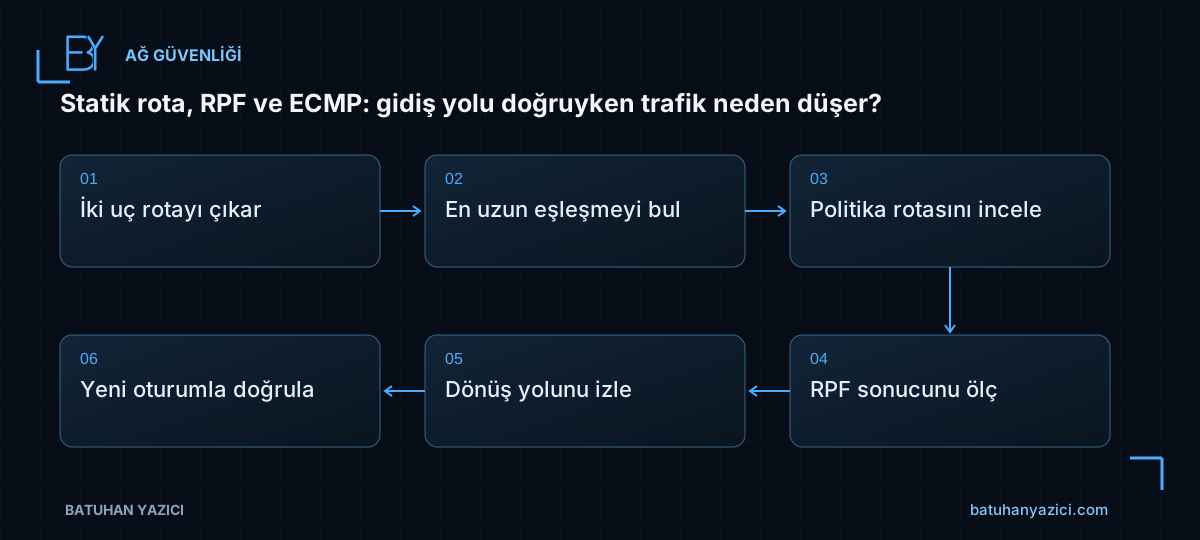
- İki uç rotayı çıkar
- En uzun eşleşmeyi bul
- Politika rotasını incele
- RPF sonucunu ölç
- Dönüş yolunu izle
- Yeni oturumla doğrula
Rota kararını hedefe göre okuyun
Varsayılan rotaya bakmak tek başına yeterli değildir. Daha özel bir ağ kaydı hedefi başka arayüze yönlendirebilir. Mesafe, öncelik ve metrik değerlerinin ürün üzerindeki anlamını birbirine karıştırmayın.
Kaynak sunucunun ve hedef sunucunun rotalarını da kontrol edin. Güvenlik duvarında doğru görünen yol, sunucunun farklı varsayılan ağ geçidi kullanması nedeniyle dönüşte bozulabilir. Statik kayıtların kalıcı olup olmadığını ayrıca doğrulayın.
Normal rota ile politika kararını ayırın
Policy route veya SD-WAN kuralı standart yönlendirme tablosundan farklı seçim yaptırabilir. İncelemede yalnızca routing monitor ekranı değil, oturumun gerçekten hangi arayüze çıktığı görülmelidir.
Yapılandırma değişikliğinden önce mevcut oturumların davranışını kaydedin. Ürün ve değişiklik türüne göre eski oturumun tuttuğu karar yeni bağlantıdan farklı olabilir. Bütün oturum tablosunu temizlemek yerine dar kapsamlı test planlayın.
RPF düşüşünü güvenlik kuralıyla karıştırmayın
RPF, paketin kaynak adresine beklenen dönüş yolunu kontrol eder. Kaynağa ilişkin rota alındığı arayüzle tutarsızsa paket düşebilir. Bu durum uygulama izin kuralı eklenerek her zaman çözülmez.
Kaynak kontrolünü kapatmayı ilk çözüm olarak kullanmayın. Önce eksik veya yanlış rota, arayüz ve tasarım hatasını düzeltin. Çok yollu ortamda kullanılan kontrol biçimi ve sürüm davranışı resmî kılavuzdan doğrulanmalıdır.
ECMP ile tek oturum beklentisini eşleştirin
Eş maliyetli yollar yük paylaşımı sağlayabilir; fakat tek bir TCP oturumunun bütün hatların toplam hızını kullanacağı sonucu çıkarılamaz. Oturumun seçildiği yol, hash davranışı ve geri dönüş tasarımı değerlendirilir.
Aynı hedefe farklı kaynaklardan yapılan testlerin farklı hatlara çıkması bazı tasarımlarda normaldir. Kabul ölçütünü yalnızca bir traceroute görüntüsüyle kurmayın; kayıp, gecikme ve uygulama başarısını da ölçün.
Değişikliği küçük kapsamda doğrulayın
Önce tek bir test kaynağıyla yeni bağlantı kurun. Gidiş ve dönüş paketlerini, seçilen rotayı ve oturum baytlarını eşleştirin. Rota silme veya ekleme işlemlerinden önce önceki kaydı ve geri alma komutunu güvenli değişiklik kaydında tutun.
- Kaynağa ve hedefe rota var.
- PBR ve SD-WAN etkisi incelendi.
- RPF sonucu kanıtlandı.
- Dönüş yolu beklentiyle tutarlı.
- Yeniden başlatma sonrası kalıcılık gereksinimi değerlendirildi.
İlgili çalışma notları
- Web Filter ve Application Control: bir siteyi açarken kapsamı büyütmemek
- SNAT, DNAT ve port yönlendirme: adres çevirisi erişim izni değildir
- SD-WAN SLA ve failover: hat up görünürken uygulama neden yavaşlar?
Kaynaklar ve kapsam
Arşivdeki teknik notlar genel bir laboratuvar anlatımı olarak yeniden düzenlenmiştir. Örnek adlar batuhanyazici.com altında gösterilir; gerçek kurum veya canlı sistem yapılandırması içermez. Komutlar kullanılan ürün sürümü ve yetki kapsamına göre değerlendirilmelidir.
Kıdemli Siber Güvenlik Uzmanı · Altyapı ve güvenlik üzerine teknik notlar.
Okumaya devam edin
Windows Firewall kuralını GPO ile dağıtmak: yön, kapsam ve log doğrulaması
Bir portu bütün ağa açmak yerine uygulama, yön, profil ve uzak adres kapsamını belirleyip merkezi dağıtımı doğrulayın.

Docker Hub erişimi: registry, kimlik doğrulama ve katman indirmesini ayırmak
docker pull hatasını genel internet izniyle aşmadan token, registry ve object storage adımlarını izleyin.