
Domain Controller geçişi: FSMO aktarımından önce ve sonra ne doğrulanmalı?
Eski bir etki alanı denetleyicisini devreden çıkarırken replikasyon, DNS, SYSVOL ve geri dönüş planını birlikte doğrulama rehberi.
Bir Domain Controller geçişinin bitiş noktası yeni sunucunun açılması değildir. Kullanıcıların doğru DNS üzerinden kimlik doğrulayabilmesi, replikasyonun tamamlanması ve eski sunucuya bağımlılık kalmaması gerekir. Eski kurulum notlarını bu nedenle sihirbaz ekranları yerine doğrulama kapıları üzerinden yeniden düzenlemek daha güvenilir bir yöntemdir.
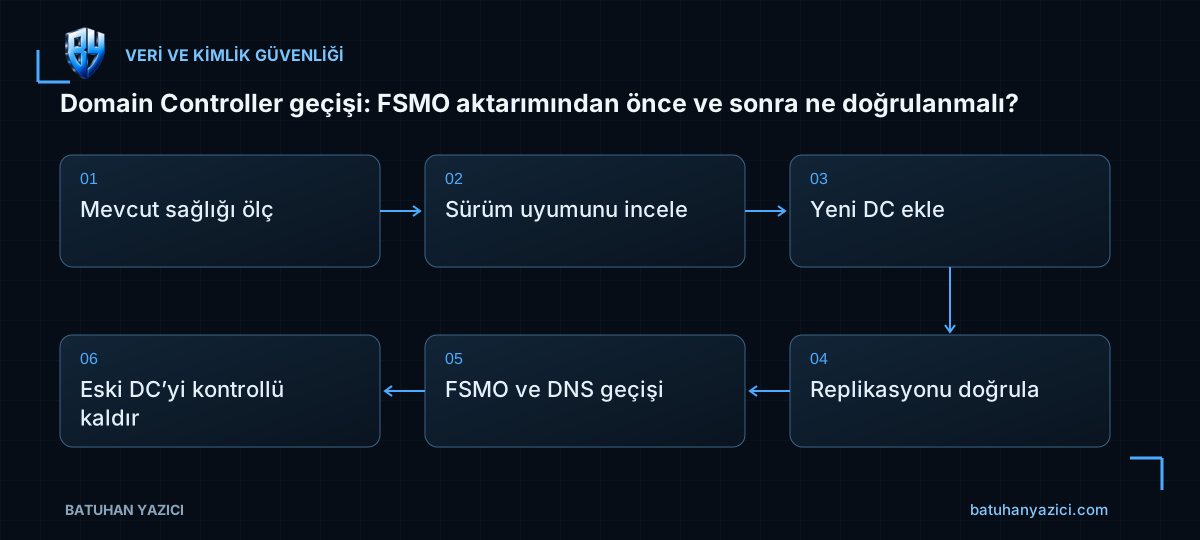
- Mevcut sağlığı ölç
- Sürüm uyumunu incele
- Yeni DC ekle
- Replikasyonu doğrula
- FSMO ve DNS geçişi
- Eski DC’yi kontrollü kaldır
Önce mevcut ortamın sağlığını kaydedin
DC adlarını, işletim sistemi sürümlerini, site ve alt ağ eşleşmelerini, DNS rollerini ve FSMO sahiplerini listeleyin. DHCP, NTP, sertifika hizmetleri veya dosya paylaşımları aynı makinede bulunuyorsa bunları ayrı geçiş işleri olarak kaydedin. FSMO taşıması bu servisleri kendiliğinden başka bir sunucuya aktarmaz.
Değişiklik öncesindeki replikasyon hatalarını yeni geçişin sonucu gibi değerlendirmemek için başlangıç ölçümü alın. Sistem durumu yedeğinin varlığını ve geri yükleme yöntemini kontrol edin; sıradan bir VM snapshot’ını tek kurtarma yöntemi olarak görmeyin.
Get-ADDomain | Format-List DomainMode,InfrastructureMaster,RIDMaster,PDCEmulator
Get-ADForest | Format-List ForestMode,SchemaMaster,DomainNamingMaster
repadmin /replsummary
dcdiag /test:dns /v
Geçiş yolunu kaynak sürüme göre seçin
Eski bir Windows Server sürümünden güncel bir sürüme geçiş her zaman doğrudan yapılamaz. Etki alanı ve orman işlev düzeyleri, SYSVOL’un FRS veya DFSR kullanması ve desteklenen yükseltme yolları birlikte incelenmelidir. Eski bir belgedeki “2008’den 2016’ya” adımları farklı hedef sürüme aynen uygulanmamalıdır.
Mevcut etki alanına yeni DC eklemek ile yeni orman kurmak farklı işlemlerdir. Var olan kullanıcı ve nesneleri korumak istediğiniz geçişte yanlışlıkla yeni orman oluşturmayın. DSRM parolasını normal kullanıcı parolası gibi paylaşmayın; kurtarma amacıyla güvenli saklayın.
Yeni denetleyiciyi ekleyip replikasyonu bekleyin
Sabit ağ yapılandırması ve doğru DNS çözümlemesi sağlandıktan sonra sunucuyu mevcut yapıya ekleyin. AD DS rolünü yüklemek tek başına denetleyici oluşturmaz; yükseltme/promote adımının da başarılı olması gerekir. Yeniden açılıştan sonra günlükleri inceleyin.
- Yeni DC’de SYSVOL ve NETLOGON paylaşımları oluşmuş mu?
- Diğer DC’lerle replikasyon hatasız mı?
- DNS kayıtları ve AD ile bütünleşik bölgeler beklenen durumda mı?
- Pilot istemci yeni DC üzerinden oturum açabiliyor mu?
FSMO, DNS ve zaman hizmetini ayrı ayrı taşıyın
FSMO aktarımından sonra rol sahiplerini yeniden sorgulayın. Eski sahibi erişilebilirken kontrollü transfer, zorla rol alma işleminden farklıdır; normal geçişte gereksiz seizure uygulamayın. PDC Emulator rolünün taşınması zaman hizmeti tasarımının da kontrol edilmesini gerektirir.
İstemcilerin DNS sunucu listelerinde eski adresin kalması, yeni DC sağlıklı olsa bile aralıklı oturum veya isim çözümleme sorunları oluşturabilir. DHCP seçeneklerini, statik tanımlı sunucuları ve ağ cihazlarını birlikte gözden geçirin.
Eski DC’yi kaldırmak için kabul ölçütleri belirleyin
Gözlem süresince uygulama ve istemci doğrulamaları tamamlanmadan eski DC’yi silmeyin. Planlı demote işlemi, sanal makine dosyalarını doğrudan kaldırmaktan daha farklıdır. Eski DNS kayıtları ve site nesneleri geçiş sonrasında ayrıca kontrol edilmelidir.
- Replikasyon ve DNS sağlık kontrolleri temiz.
- FSMO sahipleri hedef sunucuları gösteriyor.
- Uygulama sahipleri kimlik doğrulama testini tamamladı.
- Eski DC’ye yönelik DNS, LDAP ve zaman bağımlılıkları değerlendirildi.
- Yedek, geri dönüş kararı ve değişiklik kaydı tamamlandı.
İlgili çalışma notları
- DNS A kaydı çalışıyor, PTR oluşmuyor: ters bölge ve kayıt dökümü rehberi
- Paylaşıma erişim reddedildi: NTFS ve paylaşım izinlerini birlikte okumak
- Active Directory güvenliği: ayrıcalıklı erişimi daraltmak
Nasıl yapılır: ayrıntılı uygulama
Ortam ve ön koşullar: Yazıda belirtilen ürün ve desteklenen pilot ortam — Yetkili izole pilot, belirtilen sürüm/model desteği, mevcut durum kaydı ve değişiklik gerekiyorsa tutarlı yedek/geri erişim gerekir.
- Mevcut AD sağlığını kabul edin
- Yeni sunucuyu desteklenen şekilde promote edin
- Yeni DC çoğaltması ve hizmetini doğrulayın
- FSMO rollerini transfer edin
- Eski DC’yi bağımlılıklar bitince kaldırın
1. Mevcut AD sağlığını kabul edin
Desteklenen Windows Server/AD functional-level ve system-state backup planı gerekir. Başarısız replication/DNS varken yeni DC/FSMO geçişine başlamayın.
Get-ADDomain | Select-Object DNSRoot,DomainMode,PDCEmulator,RIDMaster,InfrastructureMaster
Get-ADForest | Select-Object ForestMode,SchemaMaster,DomainNamingMaster
repadmin /replsummary
dcdiag /q
netdom query fsmo
2. Yeni sunucuyu desteklenen şekilde promote edin
Aşağıdaki etki AD DS/DNS rolü ve yeni domain controller oluşturur; yalnız hazırlanmış yeni pilot sunucuda, yetkili kimlik ve DSRM parolası güvenli istemde sağlanarak uygulanır. İşlem reboot gerektirir.
Install-WindowsFeature AD-Domain-Services -IncludeManagementTools
Test-ADDSDomainControllerInstallation -DomainName 'batuhanyazici.com' -InstallDns -Credential (Get-Credential)
# On kosul ve yedek kabulunden sonra:
Install-ADDSDomainController -DomainName 'batuhanyazici.com' -InstallDns -Credential (Get-Credential)
3. Yeni DC çoğaltması ve hizmetini doğrulayın
SYSVOL/NETLOGON, DNS kayıtları, replication ve Kerberos/login kabulünü yeni DC’de tamamlayın. Client DNS ve DHCP dağıtım etkisini planlayın; yalnız DC listesindeki yeni kayıt yeterli değildir.
Get-ADDomainController -Filter * | Select-Object HostName,Site,IsGlobalCatalog
repadmin /replsummary
dcdiag /q
Get-SmbShare -Name SYSVOL,NETLOGON
4. FSMO rollerini transfer edin
Yalnız gereken yönetim yetkileriyle sağlıklı yeni DC’ye normal transfer yapın; -Force/seizure rutin geçiş değildir. Transfer sonrası PDC zaman kaynağı sorumluluğunu ve netdom çıktısını yeniden doğrulayın.
$newDC = Get-ADDomainController -Identity 'dc-yeni.batuhanyazici.com'
Move-ADDirectoryServerOperationMasterRole -Identity $newDC -OperationMasterRole SchemaMaster,DomainNamingMaster,PDCEmulator,RIDMaster,InfrastructureMaster
netdom query fsmo
5. Eski DC’yi bağımlılıklar bitince kaldırın
DNS/DHCP/LDAP/backup/NTP bağımlılıklarını taşıyın; istemci kabulü sonrası Server Manager Remove Roles > Demote this domain controller desteklenen akışını kullanın. Plansız VM silme veya metadata cleanup normal demotion değildir; başarısız transferde sağlıklı roller/replication planıyla geri dönün.
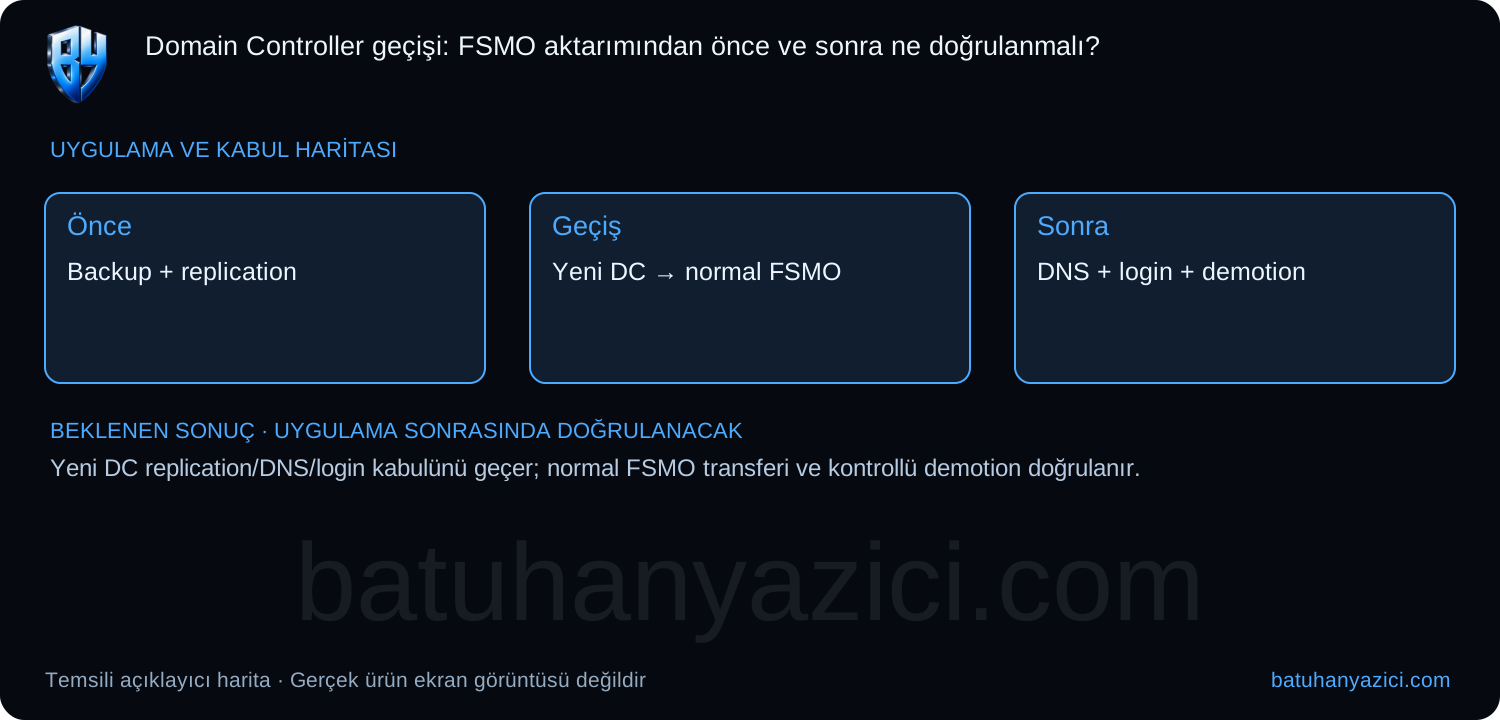
Beklenen sonuç: Yeni DC replication/DNS/login kabulünü geçer; normal FSMO transferi ve kontrollü demotion doğrulanır.
Sonuç farklıysa: Başarısız aşamada durun; ilgili kayıt/ürün sürümü/ön koşulu inceleyin. Farklı katmanı genel olarak sıfırlamak yerine tek nedeni ayırın.
Geri dönüş: Yalnız bu işlemde değişen öğeyi önceki uyumlu sürüm veya açıkça belirtilen yedek/restore planıyla geri alın; geri alınamaz veri/disk işlemlerini ayar geri dönüşü sanmayın.
Kaynaklar
- Microsoft — Domain Controller yükseltme ve geçişi
- Microsoft — FSMO rollerinin görevleri
- Microsoft — SYSVOL ve NETLOGON tanılaması
Uygulama örnekleri teknik, kaynak ve mahremiyet incelemesinden geçti. Temsili haritalar üretici ekran görüntüsü veya canlı sistem testi olarak sunulmaz. Kullanılan ürün sürümü ve kapsam uygulama öncesinde doğrulanmalıdır.

Senior Cyber Security Specialist · Altyapı ve güvenlik üzerine teknik notlar.
Okumaya devam edin
Windows LAPS pilotu: parola değişimini ve yetkili erişimi birlikte doğrulamak
Yerel yönetici parolasını döndürmek yeterli değil: dar pilot kapsamı, şifreli dizin yedeği, etkin ilke ve erişim testleriyle kontrollü kabul.
Linux sudo yetkisi: grup üyeliği, komut kapsamı ve oturum doğrulaması
Kullanıcıya yönetim yetkisi verirken dağıtım farklarını, sudoers doğrulamasını ve yeni oturum gereksinimini ayırın.