
TLS ve SMB sıkılaştırma: eski protokolü kapatmadan önce ve sonra ölçmek
Eski protokol bulgusunu kayıt defteri değişikliğinden öteye taşıyın: bağımlılık envanteri, pilot ve yeniden tarama.
Eski TLS veya SMB sürümü bulgusu yalnızca bir registry anahtarı değişikliği olarak ele alınmamalıdır. Sunucu ve istemci bağımlılıkları, işletim sistemi desteği ve gerçek müzakere sonucu birlikte değerlendirilir. Amaç güvenliği artırırken hangi hizmetin etkilendiğini ölçebilmektir.
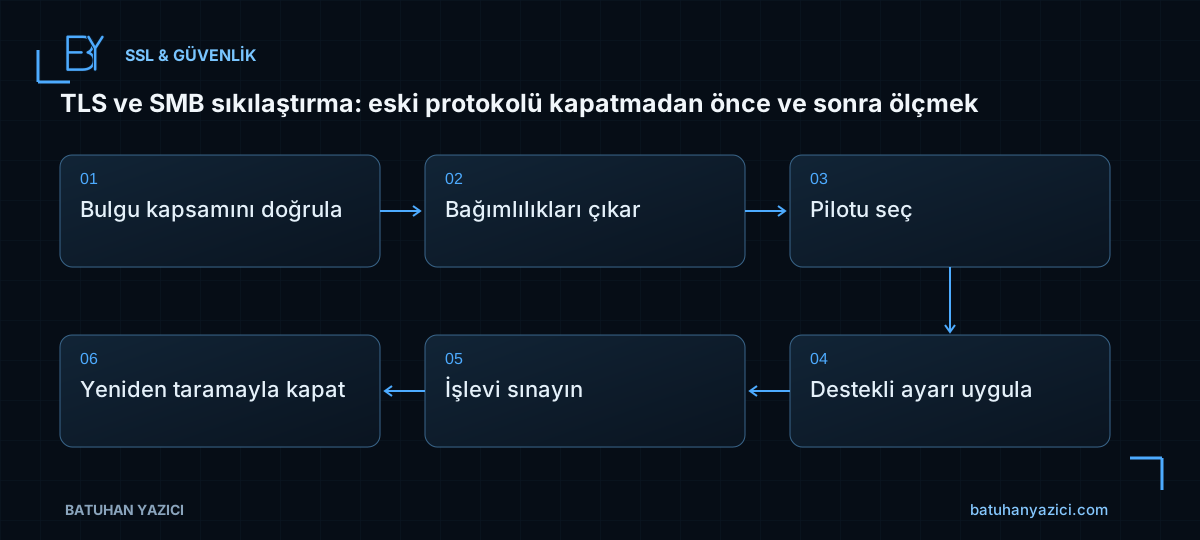
- Bulgu kapsamını doğrula
- Bağımlılıkları çıkar
- Pilotu seç
- Destekli ayarı uygula
- İşlevi sınayın
- Yeniden taramayla kapat
Bulgunun hangi hizmete ait olduğunu doğrulayın
Tarama hedefi, portu, protokolü ve plugin çıktısı kaydedilir. Aynı sunucuda IIS, Java veya başka TLS yığını farklı ayarlara sahip olabilir. Windows Schannel değişikliği her uygulamanın kendi TLS yapılandırmasını otomatik değiştirmez.
SMB sürümü ile TLS sürümü farklı protokollerdir. Tek bir “SSL kapatma” betiği bütün bulguları çözmez. İşletim sistemi ve uygulama sürümünün desteklediği yapılandırma ayrı doğrulanmalıdır.
Eski istemci bağımlılıklarını envanterleyin
Yazıcı, tarayıcı, eski uygulama ve dosya paylaşımı istemcileri incelenir. Bir paylaşımı açmak için SMB1’i yeniden etkinleştirmek kalıcı varsayılan çözüm olarak sunulmamalıdır. Desteklenen cihaz veya yazılım geçişi değerlendirilir.
TLS tarafında veritabanı sürücüsü, entegrasyon ve yönetim araçları farklı davranabilir. İş sahibiyle birlikte temsilî test akışları çıkarılır. Sadece tarayıcı ana sayfasının açılması bütün bağımlılıkları temsil etmez.
Pilot değişikliği desteklenen yöntemle uygulayın
Önce mevcut ayar ve geri dönüş kopyası alınır. İşletim sistemi sürümüne uygun GPO, ürün ayarı veya resmî yönetim yöntemi seçilir. İnternetten alınan geniş bir hardening betiği incelenmeden çalıştırılmaz.
Client ve Server rol ayarları birbirinden farklı olabilir. Yeniden başlatma gereksinimi ve bakım etkisi planlanır. Aynı anda çok sayıda protokol ve şifre takımı değiştirmek sorunun hangi ayardan geldiğini bulmayı zorlaştırır.
İşlevsel başarı ile güvenlik başarısını ayırın
Yetkili testte gerekli uygulamaların çalışması doğrulanır. Ardından eski protokolün gerçekten artık müzakere edilemediği uygun ve yetkili taramayla sınanır. Ayarın dosyada bulunması çalışan hizmetin uyguladığını kanıtlamaz.
Bir uyumsuzluk ortaya çıkarsa bütün güvenliği kalıcı geri almak yerine ilgili bağımlılık için geçiş planı oluşturulur. Geçici istisnanın kapsamı, sahibi ve bitiş tarihi bulunmalıdır.
Kapanış kanıtını ve sürekli kontrolü saklayın
Başlangıç bulgusu, değişiklik kaydı, yeniden açılış zamanı ve yeniden tarama sonucu birlikte tutulur. Desteklenmeyen protokolün geri açılmasını izleyen yapılandırma kontrolü faydalıdır. İşletim sistemi güncellemesi veya yeni uygulama sonrası kritik testler tekrarlanır.
- Bulgu doğru hizmetle eşleştirildi.
- İstemci bağımlılıkları değerlendirildi.
- Pilot ve geri dönüş planı hazır.
- Gerekli işlevler çalışıyor.
- Eski protokolün kapandığı yeniden ölçüldü.
İlgili çalışma notları
- PEM ve PFX doğrulama: Apache ve Tomcat’e sertifika taşımadan önce
- TIE ve DXL bağlantısı: Connected durumundan uçtan uca sağlık kabulüne
- ePO açılmıyor veya servis 1053 veriyor: SQL, kimlik ve TLS zinciri
Kaynaklar ve kapsam
Arşivdeki teknik notlar genel bir laboratuvar anlatımı olarak yeniden düzenlenmiştir. Örnek adlar batuhanyazici.com altında gösterilir; gerçek kurum veya canlı sistem yapılandırması içermez. Komutlar kullanılan ürün sürümü ve yetki kapsamına göre değerlendirilmelidir.
Kıdemli Siber Güvenlik Uzmanı · Altyapı ve güvenlik üzerine teknik notlar.
Okumaya devam edin
HTTPS’e geçtim, kaynaklar neden hâlâ engelleniyor?
Mixed content uyarısını isteği yapan kaynaktan başlayarak çözmek.

PEM ve PFX doğrulama: Apache ve Tomcat’e sertifika taşımadan önce
Dosya uzantısından önce sertifika, özel anahtar, zincir ve sunucunun beklediği keystore biçimini doğrulayın.