
DLP ile USB kontrolü: engelleme, salt okunur erişim ve çevrimdışı test
Kuralı kaydetmekle uç noktada engellemek arasındaki zinciri; cihaz şablonu, politika ve olay kaydıyla doğrulayın.
USB kontrolünde bütün cihazları tek bir blok kuralına bağlamak iş akışlarını etkileyebilir. Depolama aygıtı, başka bir plug-and-play cihazı ve içerik koruma kuralı farklı denetimlerdir. Güvenilir uygulama, kapsam ve test matrisini kuralla birlikte hazırlar.
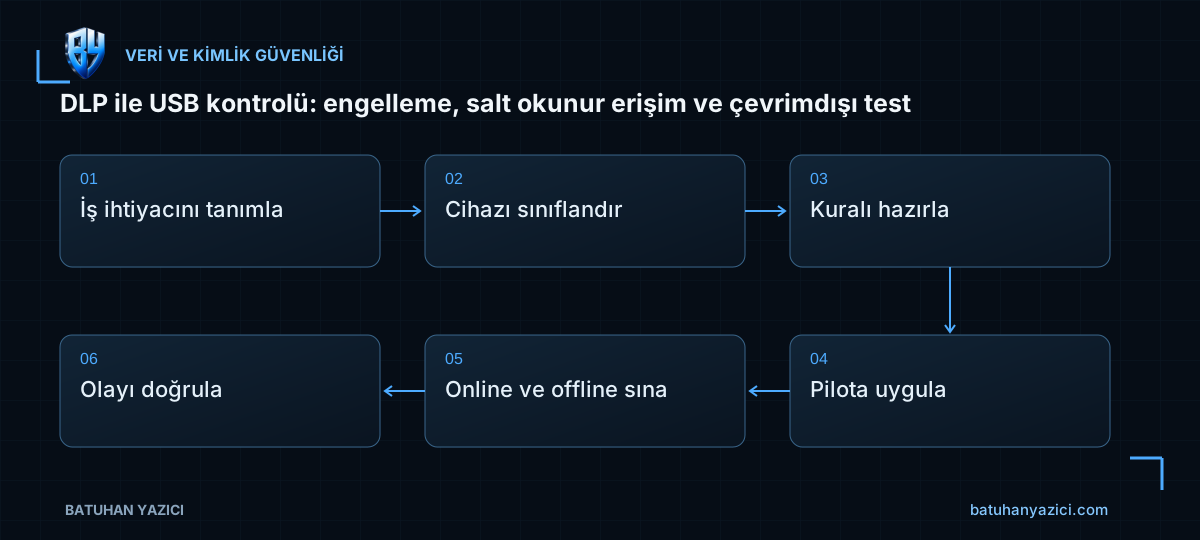
- İş ihtiyacını tanımla
- Cihazı sınıflandır
- Kuralı hazırla
- Pilota uygula
- Online ve offline sına
- Olayı doğrula
Cihaz kontrolü ile içerik kontrolünü ayırın
Bir USB belleğin kullanılmasını engellemek ile belirli hassas dosyanın kopyalanmasını engellemek aynı hedef değildir. Tam blok, salt okunur erişim veya içerik tabanlı koruma gereksinimi açıkça seçilmelidir.
Klavye, güvenlik anahtarı veya başka USB cihazı depolama kuralıyla aynı biçimde değerlendirilmemelidir. Kullanılacak cihaz şablonunun işletim sistemi ve ürün desteği doğrulanır. Yanlış sınıflandırma gereksiz iş kesintisine yol açabilir.
İstisnayı cihaz ve kullanıcı kapsamıyla sınırlandırın
Onaylı şifreli bellek veya belirli iş rolü için istisna gerekiyorsa sahip, süre ve cihaz kimliği kayıtlı olur. Genel üretici adı gibi geniş bir eşleşme beklenenden fazla aygıtı kapsayabilir.
Birden fazla cihaz koşulunun AND/OR davranışı kılavuzdan kontrol edilmelidir. Tek bir başarılı test başka seri veya modelin de doğru eşleştiğini göstermez. İstisnanın kapsam dışı cihazı açmadığını ayrıca sınayın.
Kuralı doğru politikaya atayın
DLP Policy Manager’da kural oluşturmak hedef uç noktada etkin olduğu anlamına gelmez. Rule set, ürün politikası, System Tree ataması ve enforcement zinciri doğrulanır. Hedef cihazın son politika alma zamanı incelenir.
Pilot grup temsilî işletim sistemlerini kapsamalıdır. Kuralın çevrimdışı davranışı ayrıca seçilir. Kullanıcı kurumsal ağdan ayrıldığında denetimin sessizce değişmediğini test edin.
Olay üretimini engellemeden ayrı doğrulayın
Cihazın bloklanması ile olayın DLP Incident Manager’da oluşması ayrı ayarlara bağlı olabilir. Report Incident seçimi yoksa beklenen merkezi kayıt oluşmayabilir. Bu nedenle kullanıcı ekranındaki engel ile konsol olayı birlikte kontrol edilir.
Device Control olaylarının tetiklenme biçimi içerik kopyalama olayından farklıdır. Cihaz takılınca tek olay üretilmesi, her dosya işleminde yeni olay beklenmemesi gereken durumlar olabilir. Test beklentisini ürün davranışına göre yazın.
Dört temel senaryoyla kabul yapın
Onaylı ve onaysız cihazlar, çevrimiçi ve çevrimdışı durumlarda sınanır. Salt okunur senaryoda okuma ve yazma ayrı denenir. Kullanıcı bildirimi anlaşılır olmalı ve destek yolu içermelidir. Test tamamlandığında geçici izinler kaldırılır.
- Kural doğru cihaz türünü kapsıyor.
- İstisna kapsamı dar.
- Politika hedefte etkin.
- Çevrimdışı davranış beklenen durumda.
- Engel ve olay kaydı birlikte doğrulandı.
İlgili çalışma notları
- DLP politikası: izlemeden kontrollü engellemeye
- ePO’da yetki devri: sekme görünürlüğü, ürün izni ve System Tree kapsamı
- İşten ayrılmada erişim kapatma: hesabı devre dışı bırakmak neden yetmeyebilir?
Nasıl yapılır: ayrıntılı uygulama
Ortam ve ön koşullar: Trellix DLP Device Control — Pilot kullanıcı, test USB’si ve sentetik okuma/yazma dosyaları gerekir.
- Test aygıtı ve veri matrisini hazırlayın
- Doğru cihaz sınıfında pilot kural oluşturun
- İzleme sonrası erişim türünü seçin
- Okuma ve yazmayı ayrı test edin
- Pilot atamayı geri alın
1. Test aygıtı ve veri matrisini hazırlayın
Trellix Device Control/DLP sürüm ve destek matrisini doğrulayın. İzinli test USB aygıtı, sentetik küçük dosya ve varsa özel cihaz exception kaydı gerekir; gerçek kullanıcı verisini taşımayın.
2. Doğru cihaz sınıfında pilot kural oluşturun
ePO > DLP Policy Manager/Device Control Policy sürümünüzde ilgili Device Rule’u açın. Removable storage sınıfı ile gerekiyorsa üretici/model/seri eşleşmesini seçin; tüm USB sınıflarını kapatarak klavye/fareyi etkilemeyin.
3. İzleme sonrası erişim türünü seçin
Önce monitor olayını doğrulayın; sonra hedeflenen Block veya Read-only erişimini yalnız pilot gruba atayın. Enforcement zamanı ve etkin policy sürümünü uçta kontrol edin.
4. Okuma ve yazmayı ayrı test edin
Read-only senaryoda mevcut sentetik dosya okunmalı, yeni test dosyası yazma denemesi reddedilmelidir. Block senaryoda cihaz erişimi beklenen kapsamda reddedilmeli. Çevrimdışı, yeniden takma ve yeni oturum denemeleri karar matrisine eklenir.
Senaryo: monitor / read-only / block
Islem: aygiti gor / dosya oku / dosya yaz
Baglam: online / offline / yeni oturum
Sonuc: beklenen + gercek + olay kimligi
5. Pilot atamayı geri alın
Önceki policy’yi pilot gruba yeniden atayıp enforcement durumunu okuyun. İstisnayı gerekiyorsa tek cihaz/amaçla süreli yönetin; genel endpoint korumasını kapatmayın.
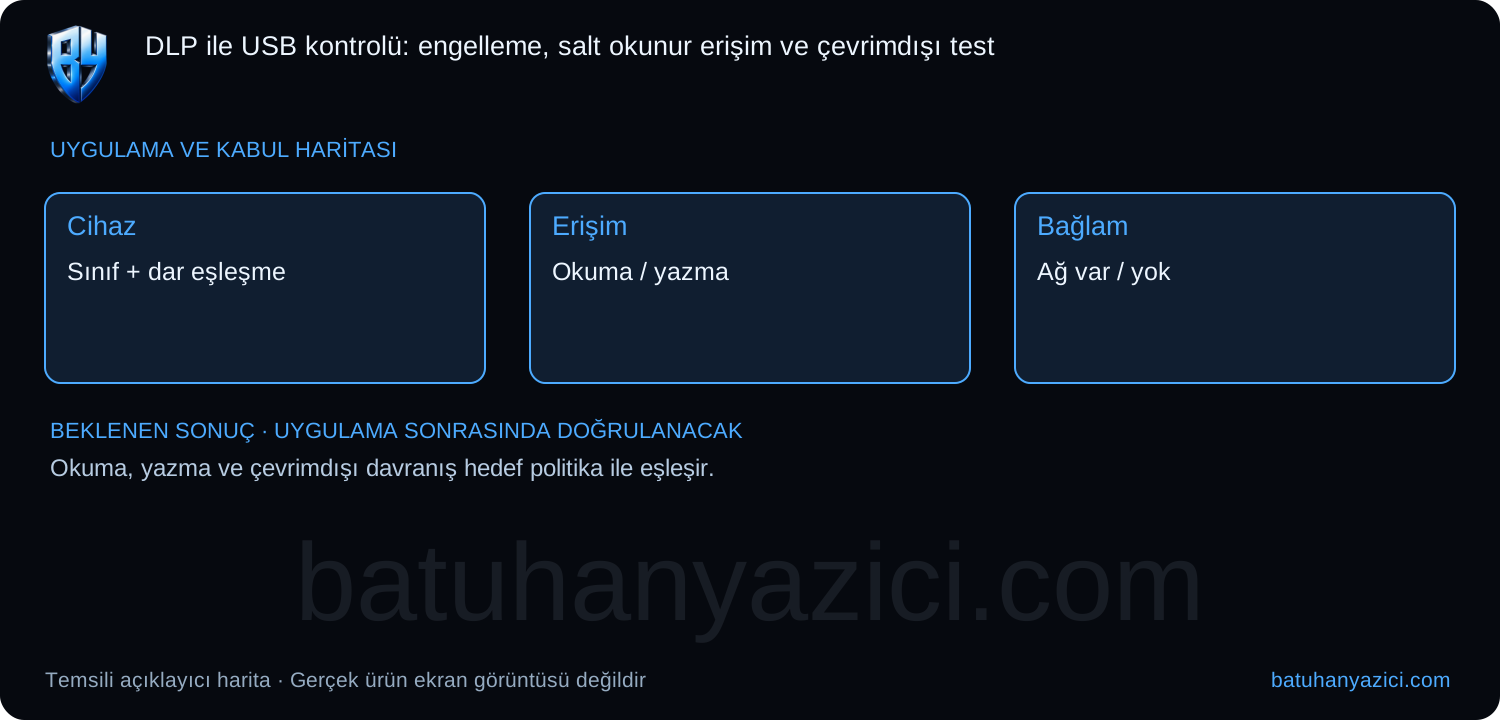
Beklenen sonuç: Okuma, yazma ve çevrimdışı davranış hedef politika ile eşleşir.
Sonuç farklıysa: Bir USB’nin engellenmesi bütün depolama sınıflarının kapsandığını kanıtlamaz.
Geri dönüş: Pilot atamasını önceki politikaya döndürün; tüm cihaz denetimini devre dışı bırakmayın.
Kaynaklar
- Trellix — Device Control kuralı oluşturma
- Trellix — Device Control olaylarının kapsamı
- Trellix — Politika kategorileri ve enforcement
Uygulama örnekleri teknik, kaynak ve mahremiyet incelemesinden geçti. Temsili haritalar üretici ekran görüntüsü veya canlı sistem testi olarak sunulmaz. Kullanılan ürün sürümü ve kapsam uygulama öncesinde doğrulanmalıdır.

Senior Cyber Security Specialist · Altyapı ve güvenlik üzerine teknik notlar.
Okumaya devam edin
Windows LAPS pilotu: parola değişimini ve yetkili erişimi birlikte doğrulamak
Yerel yönetici parolasını döndürmek yeterli değil: dar pilot kapsamı, şifreli dizin yedeği, etkin ilke ve erişim testleriyle kontrollü kabul.
Linux sudo yetkisi: grup üyeliği, komut kapsamı ve oturum doğrulaması
Kullanıcıya yönetim yetkisi verirken dağıtım farklarını, sudoers doğrulamasını ve yeni oturum gereksinimini ayırın.