
AnyDesk ve tarayıcı eklentileri: kullanılabilirliği koruyarak merkezi kontrol
Discovery kapatmayı erişim engeliyle karıştırmadan uzak bağlantı ve eklenti izinlerini ayrı yönetin.
Uzak destek yazılımı ve tarayıcı eklentileri günlük işi kolaylaştırırken ek erişim kanalları da oluşturur. Yönetim hedefi yalnızca uygulamayı gizlemek değil, kimin hangi yetkiyle kullanabildiğini kontrol etmektir. Görünürlük, kurulum ve bağlantı izni farklı ayarlardır.
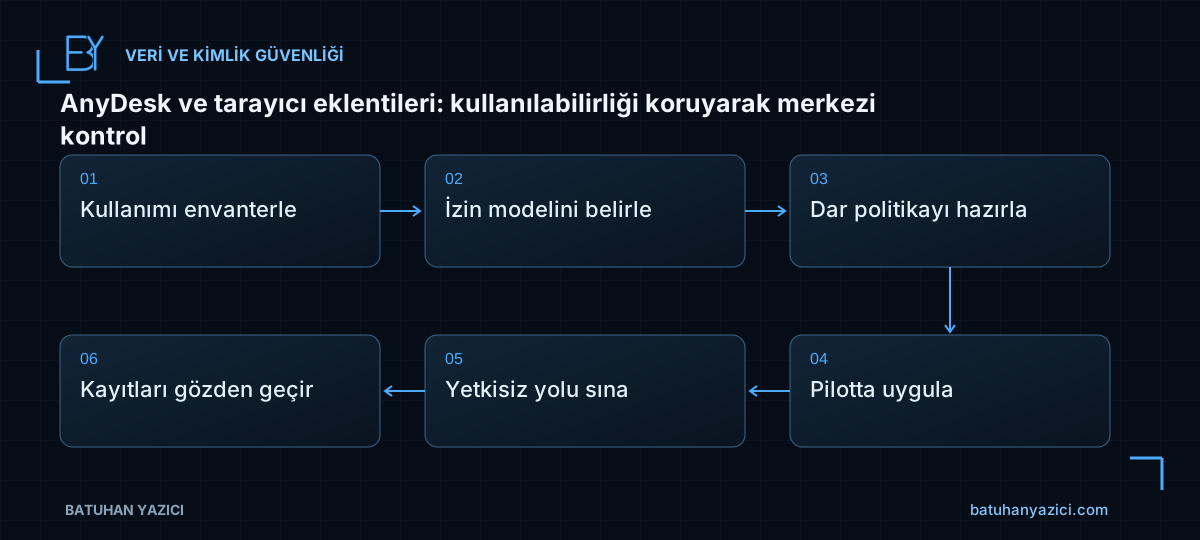
- Kullanımı envanterle
- İzin modelini belirle
- Dar politikayı hazırla
- Pilotta uygula
- Yetkisiz yolu sına
- Kayıtları gözden geçir
Meşru kullanım senaryosunu belirleyin
Uzak yardım, yönetimsiz erişim veya dış tedarikçi desteği aynı yetki modelini gerektirmez. Uygulama sahibi, cihaz kapsamı ve destek zamanları belirlenir. Kurulu bütün uzak erişim araçları envanterlenir.
Tarayıcı eklentilerinde de iş amacı ve istediği izinler değerlendirilir. Bir eklentinin mağazada bulunması kurumsal veri için otomatik uygunluk sağlamaz. Gereksiz eklentiler ve sahipsiz izinler gözden geçirilmelidir.
Discovery ile erişim kontrolünü ayırın
AnyDesk Discovery yerel ağda keşif/görünürlük davranışıdır. Kapatılması bütün uzak bağlantı yollarını engellediği anlamına gelmez. Interactive Access, Unattended Access, izin profilleri ve Access Control List ayrı değerlendirilir.
Yönetimsiz erişim gerekiyorsa kimlik ve sır yaşam döngüsü güvenli yönetilir. Paylaşılan sabit parola genel dokümana eklenmez. Gereksiz dosya aktarımı, clipboard veya tünel yetkileri destek ihtiyacına göre sınırlandırılabilir.
Tarayıcı politikasını gerçek eklenti kimliğiyle kurun
Yönetilen Chrome için ExtensionSettings gibi merkezi politikalar kullanılabilir. İzin, engel, zorunlu kurulum ve kaldırma davranışları farklıdır. Varsayılan kapsam ile belirli extension ID istisnası açıkça tanımlanır.
Eklenti adı değişebilir; kimlik ve resmî kaynak doğrulanmalıdır. Geniş izin isteyen bir eklentiyi sadece tanıdık adı nedeniyle zorunlu yüklemeyin. İstisnaların sahibi ve gözden geçirme tarihi olmalıdır.
Atanan ayarı hedef cihazda doğrulayın
GPO veya yönetim konsolunda politika görünmesi hedefte uygulandığını kanıtlamaz. Etkin politika raporu, tarayıcı politikası ve uygulama ayarı karşılaştırılır. Kullanıcı oturumu veya uygulama yeniden başlatma gereksinimi değerlendirilir.
Pilotta meşru destek bağlantısının çalışması kadar yetkisiz kaynaktan erişimin reddedilmesi de sınanır. Eklenti engelinin mevcut yüklü eklentiyi nasıl etkilediği ve kullanıcıya verilen mesaj kontrol edilir.
İşletim ve olay görünürlüğünü tamamlayın
Bağlantı ve değişiklik kayıtları uygun merkezi izlemeye bağlanır. Destek personeli ayrıldığında erişim listesi ve yönetimsiz erişim sırları gözden geçirilir. Sadece uygulamayı güncellemek erişim tasarımının yerini tutmaz.
- Kullanım sahibi ve cihaz kapsamı belirli.
- Discovery ile bağlantı yetkisi ayrıldı.
- Eklenti kimlikleri doğrulandı.
- Hedefte etkin politika görüldü.
- Yetkisiz test ve kayıt akışı başarılı.
İlgili çalışma notları
- ENS istisnası işe yaramıyor: OAS, Access Protection ve etkin politika ayrımı
- macOS’ta Trellix sağlığı: servis, System Extension ve Full Disk Access
- ePO’da yetki devri: sekme görünürlüğü, ürün izni ve System Tree kapsamı
Kaynaklar ve kapsam
Arşivdeki teknik notlar genel bir laboratuvar anlatımı olarak yeniden düzenlenmiştir. Örnek adlar batuhanyazici.com altında gösterilir; gerçek kurum veya canlı sistem yapılandırması içermez. Komutlar kullanılan ürün sürümü ve yetki kapsamına göre değerlendirilmelidir.

Kıdemli Siber Güvenlik Uzmanı · Altyapı ve güvenlik üzerine teknik notlar.
Okumaya devam edin
Windows LAPS pilotu: parola değişimini ve yetkili erişimi birlikte doğrulamak
Yerel yönetici parolasını döndürmek yeterli değil: dar pilot kapsamı, şifreli dizin yedeği, etkin ilke ve erişim testleriyle kontrollü kabul.
Linux sudo yetkisi: grup üyeliği, komut kapsamı ve oturum doğrulaması
Kullanıcıya yönetim yetkisi verirken dağıtım farklarını, sudoers doğrulamasını ve yeni oturum gereksinimini ayırın.