
Veeam ile sunucu taşıma: VM yedeğinden uygulama kabulüne

Yeni ortama sunucu taşırken uygulama verisi, sertifika, ağ eşleşmesi ve yedekleme yapılandırmasını ayrı planlayın.
Bir VM yedeğinin alınması, web uygulamasının başka ortama eksiksiz taşınacağı anlamına gelmez. Veritabanı, dosya alanı, sertifika, DNS ve dış servis bağımlılıkları ayrı olabilir. Geçiş planı yedek dosyasından çok uygulamanın çalışır durumunu hedeflemelidir.
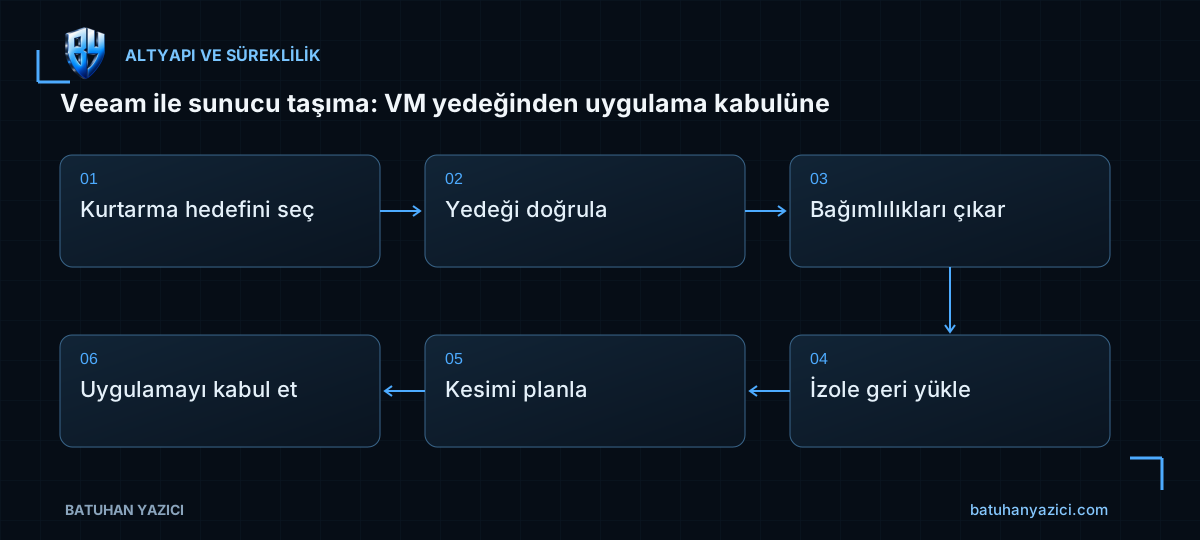
- Kurtarma hedefini seç
- Yedeği doğrula
- Bağımlılıkları çıkar
- İzole geri yükle
- Kesimi planla
- Uygulamayı kabul et
Uygulama ve yedekleme sunucusu geçişini ayırın
Korunan bir VM’i taşımak ile Veeam Backup & Replication yapılandırmasını başka sunucuya taşımak farklı işlemlerdir. İkincisinde configuration backup ve desteklenen Restore/Migrate akışı değerlendirilir. Bir VM yedeği Veeam’in kendi yapılandırma yedeği değildir.
Kullanılan Veeam sürümü, hedef platform ve lisans koşulları doğrulanır. Eski bir başlangıç PDF’indeki sihirbaz ekranları güncel sürümde aynı davranışı garanti etmez. İşlem tam ürün kılavuzuna göre planlanır.
Yedeğin geri yüklenebilirliğini kanıtlayın
Son başarılı iş zamanı, geri dönüş noktası ve uygulama tutarlılığı kontrol edilir. Şifreli yedekte gerekli anahtar/parola güvenli biçimde erişilebilir olmalıdır. Dosyanın mevcut olması okunabilir ve eksiksiz olduğunu göstermez.
İzole bir ağda test geri yüklemesi yapın. Kaynakla aynı hostname veya adresi kullanan kopyanın üretim ağına yanlışlıkla bağlanması kimlik ve veri çakışması yaratabilir. Test sisteminin e-posta veya dış işlem üretmesi de engellenmelidir.
Web uygulamasının dış bağımlılıklarını çıkarın
Veritabanı, dosya paylaşımı, SMTP, DNS, API, lisans servisi ve zamanlanmış işler listelenir. Sertifikanın özel anahtarı ve zinciri uygun güvenli yöntemle taşınmalıdır. Sırları genel geçiş belgesine eklemeyin.
Uygulama sunucusunun yedeği başka makinedeki veritabanının aynı zamana ait kopyasını içermeyebilir. Veri tutarlılığı ve kesim anındaki son senkronizasyon yöntemi uygulama sahibiyle belirlenir.
Kesim ve geri dönüş eşiklerini yazın
DNS TTL, ağ erişimleri, hedef bağlamalar ve bakım penceresi hazırlanır. Eski ve yeni ortamın aynı veriyi eşzamanlı değiştirmemesi gerekir. Geri dönüşte son yazımların nasıl korunacağı açık olmalıdır.
Veeam yapılandırma geçişinde repository, proxy ve mevcut geri dönüş noktalarının yeni konsolda doğru göründüğü kontrol edilir. Aynı görevlerin iki sunucudan eşzamanlı çalışması önlenir. Desteklenen yeniden tarama ve eşleştirme adımları izlenir.
İşlev ve veri koruma kabulünü tamamlayın
Web sayfasının açılması yeterli değildir. Oturum, veri okuma/yazma, dosya yükleme, bildirim ve kritik iş akışı test edilir. Yeni ortamda yedekleme, izleme ve güvenlik ajanlarının da çalıştığı doğrulanmalıdır.
- İzole geri yükleme başarılı.
- Veri ve uygulama bağımlılıkları tutarlı.
- Kesim ve geri dönüş kararı kayıtlı.
- Kritik iş akışları test edildi.
- Yeni yedek ve izleme işleri başarılı.
İlgili çalışma notları
- Eski CentOS’ta mirror hatası: arşiv deposuyla göç planını karıştırmayın
- RAID seçimi ve rebuild: kullanılabilirlik ile yedeklemeyi ayırmak
- QNAP doluluk yönetimi: eski yedeği silmeden önce zinciri ve saklama süresini kontrol etmek
Nasıl yapılır: ayrıntılı uygulama
Ortam ve ön koşullar: Veeam geri yükleme ve sunucu taşıma — Doğrulanmış restore point, izole hedef ve uygulama sahibi kabul planı gerekir.
- Restore point ve uygulama tutarlılığını seçin
- Hedef ağ ve kapasiteyi hazırlayın
- Restore to a new location akışını tamamlayın
- Boot, veri ve gerçek hizmeti kabul edin
- Kesin geçiş ve geri dönüşü planlayın
1. Restore point ve uygulama tutarlılığını seçin
Veeam sürümü, lisans, hypervisor ve backup türünü doğrulayın. İşin successful görünmesi bütün uygulama verisinin tutarlı veya şifre çözmenin mümkün olduğunu kanıtlamaz.
2. Hedef ağ ve kapasiteyi hazırlayın
Aynı isim/IP ile üretime çakışmayı önleyin; isolate network, alternate VM name, datastore ve encryption key/credential erişimini yetkili plana göre seçin.
3. Restore to a new location akışını tamamlayın
Veeam Restore > ilgili VM/restore point > Entire VM/ürünün desteklenen alternate-location akışında host, datastore, disk ve network mapping’i tek tek kontrol edin. Instant Recovery kullanımı final migration/finalize adımıyla aynı değildir.
4. Boot, veri ve gerçek hizmeti kabul edin
Kopyada OS boot, volume, DB ve sentetik iş akışını test edin. İstemci DNS ve bağımlı servis hedefi üretime yazmamalı; final cutover bu provadan ayrı değişikliktir.
5. Kesin geçiş ve geri dönüşü planlayın
Kaynakta son yazma/son eşitleme, hedefte açılış, yönlendirme ve kabul sahibi açık olmalı. Hata halinde kaynak/restore point ve veri tutarlılığına göre onaylı geri dönüşü uygulayın; orijinal VM’i kabul bitmeden silmeyin.
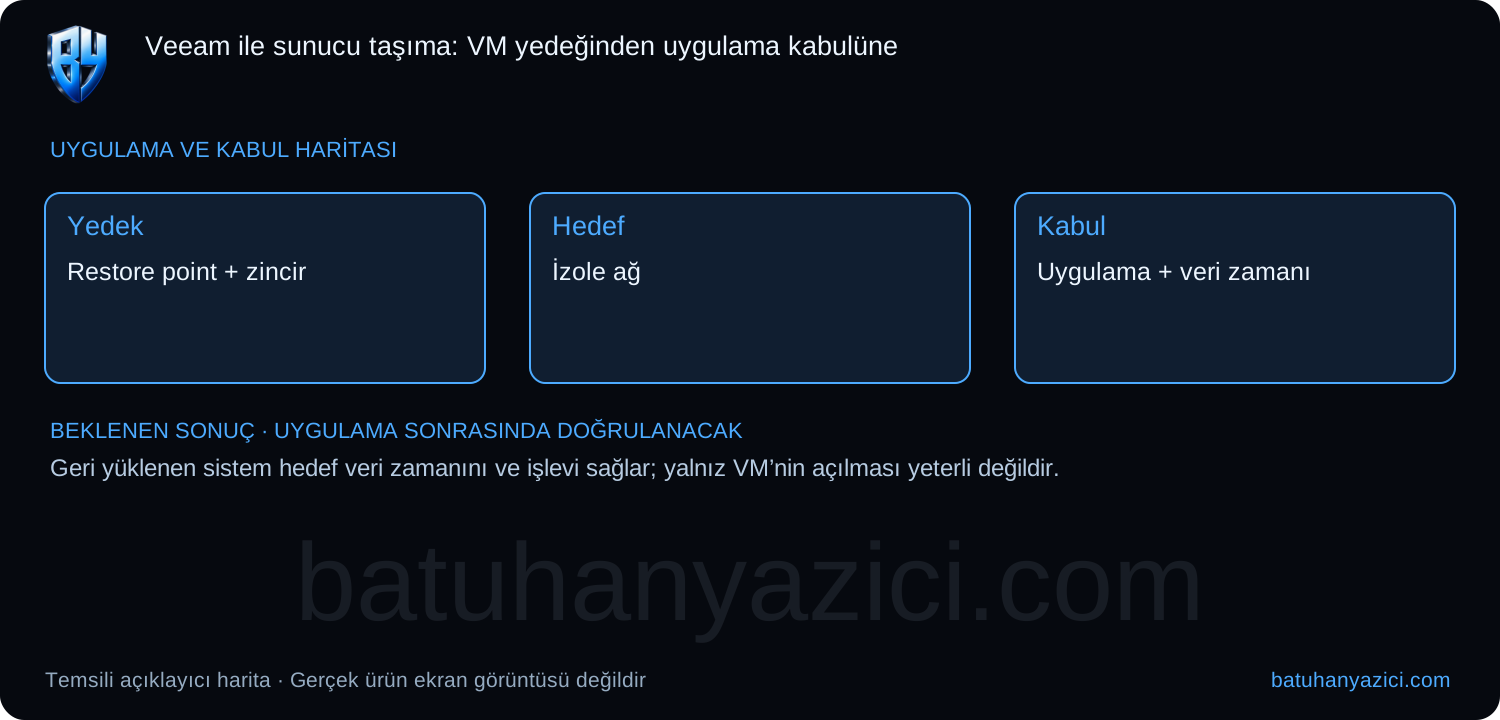
Beklenen sonuç: Geri yüklenen sistem hedef veri zamanını ve işlevi sağlar; yalnız VM’nin açılması yeterli değildir.
Sonuç farklıysa: Çakışan ad veya IP görülürse kopyayı üretim ağına bağlamadan düzeltin.
Geri dönüş: Geçiş öncesi korunan üretim sistemi ve doğrulanmış restore point üzerinden planlı geri dönün.
Kaynaklar
- Veeam — Yapılandırma veritabanını geri yükleme
- Veeam — Restore ve Migrate kiplerinin ayrımı
- Broadcom — vCenter geçişi ve klon uyumluluğu
Uygulama örnekleri teknik, kaynak ve mahremiyet incelemesinden geçti. Temsili haritalar üretici ekran görüntüsü veya canlı sistem testi olarak sunulmaz. Kullanılan ürün sürümü ve kapsam uygulama öncesinde doğrulanmalıdır.

Senior Cyber Security Specialist · Altyapı ve güvenlik üzerine teknik notlar.
Okumaya devam edin
Raspberry Pi salt okunur kök sistem: overlay ile kalıcı veriyi ayırmak
Overlay dosya sistemi yeniden açılışta değişiklikleri kaybettirebilir. Kiosk imajını, kalıcı uygulama verisini ve bakım penceresini ayrı tasarlayın.
Raspberry Pi microSD’den SSD’ye geçiş: açılış zinciri ve geri dönüş planı
USB SSD geçişini disk kopyalamadan ibaret görmeyin: model desteğini, açılış sırasını, gerçek kök aygıtını ve microSD geri dönüşünü doğrulayın.