
AnyDesk ve tarayıcı eklentileri: kullanılabilirliği koruyarak merkezi kontrol
Discovery kapatmayı erişim engeliyle karıştırmadan uzak bağlantı ve eklenti izinlerini ayrı yönetin.
Uzak destek yazılımı ve tarayıcı eklentileri günlük işi kolaylaştırırken ek erişim kanalları da oluşturur. Yönetim hedefi yalnızca uygulamayı gizlemek değil, kimin hangi yetkiyle kullanabildiğini kontrol etmektir. Görünürlük, kurulum ve bağlantı izni farklı ayarlardır.
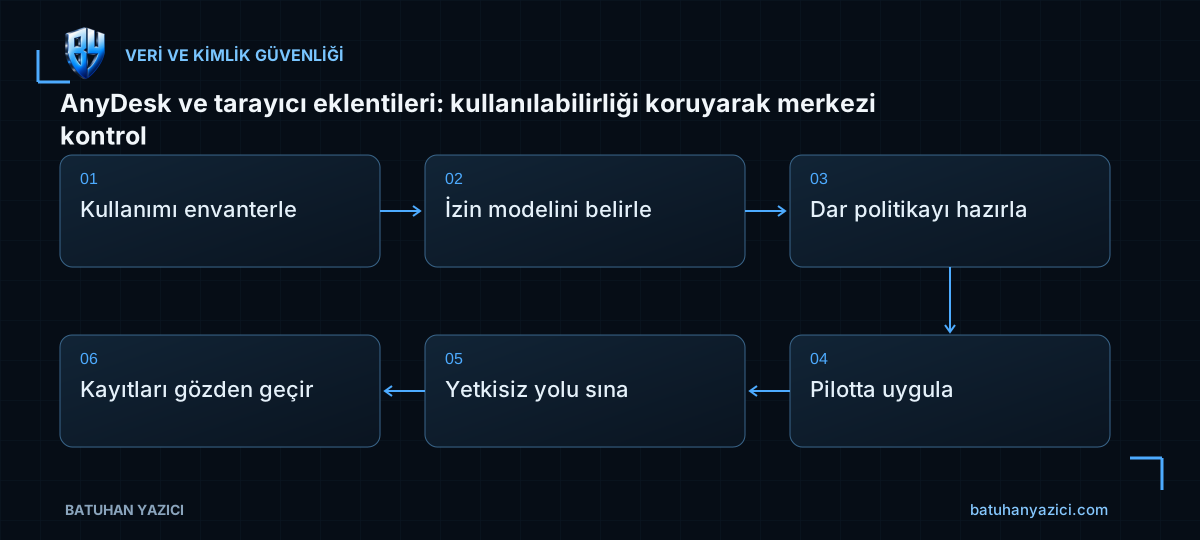
- Kullanımı envanterle
- İzin modelini belirle
- Dar politikayı hazırla
- Pilotta uygula
- Yetkisiz yolu sına
- Kayıtları gözden geçir
Meşru kullanım senaryosunu belirleyin
Uzak yardım, yönetimsiz erişim veya dış tedarikçi desteği aynı yetki modelini gerektirmez. Uygulama sahibi, cihaz kapsamı ve destek zamanları belirlenir. Kurulu bütün uzak erişim araçları envanterlenir.
Tarayıcı eklentilerinde de iş amacı ve istediği izinler değerlendirilir. Bir eklentinin mağazada bulunması kurumsal veri için otomatik uygunluk sağlamaz. Gereksiz eklentiler ve sahipsiz izinler gözden geçirilmelidir.
Discovery ile erişim kontrolünü ayırın
AnyDesk Discovery yerel ağda keşif/görünürlük davranışıdır. Kapatılması bütün uzak bağlantı yollarını engellediği anlamına gelmez. Interactive Access, Unattended Access, izin profilleri ve Access Control List ayrı değerlendirilir.
Yönetimsiz erişim gerekiyorsa kimlik ve sır yaşam döngüsü güvenli yönetilir. Paylaşılan sabit parola genel dokümana eklenmez. Gereksiz dosya aktarımı, clipboard veya tünel yetkileri destek ihtiyacına göre sınırlandırılabilir.
Tarayıcı politikasını gerçek eklenti kimliğiyle kurun
Yönetilen Chrome için ExtensionSettings gibi merkezi politikalar kullanılabilir. İzin, engel, zorunlu kurulum ve kaldırma davranışları farklıdır. Varsayılan kapsam ile belirli extension ID istisnası açıkça tanımlanır.
Eklenti adı değişebilir; kimlik ve resmî kaynak doğrulanmalıdır. Geniş izin isteyen bir eklentiyi sadece tanıdık adı nedeniyle zorunlu yüklemeyin. İstisnaların sahibi ve gözden geçirme tarihi olmalıdır.
Atanan ayarı hedef cihazda doğrulayın
GPO veya yönetim konsolunda politika görünmesi hedefte uygulandığını kanıtlamaz. Etkin politika raporu, tarayıcı politikası ve uygulama ayarı karşılaştırılır. Kullanıcı oturumu veya uygulama yeniden başlatma gereksinimi değerlendirilir.
Pilotta meşru destek bağlantısının çalışması kadar yetkisiz kaynaktan erişimin reddedilmesi de sınanır. Eklenti engelinin mevcut yüklü eklentiyi nasıl etkilediği ve kullanıcıya verilen mesaj kontrol edilir.
İşletim ve olay görünürlüğünü tamamlayın
Bağlantı ve değişiklik kayıtları uygun merkezi izlemeye bağlanır. Destek personeli ayrıldığında erişim listesi ve yönetimsiz erişim sırları gözden geçirilir. Sadece uygulamayı güncellemek erişim tasarımının yerini tutmaz.
- Kullanım sahibi ve cihaz kapsamı belirli.
- Discovery ile bağlantı yetkisi ayrıldı.
- Eklenti kimlikleri doğrulandı.
- Hedefte etkin politika görüldü.
- Yetkisiz test ve kayıt akışı başarılı.
İlgili çalışma notları
- ENS istisnası işe yaramıyor: OAS, Access Protection ve etkin politika ayrımı
- macOS’ta Trellix sağlığı: servis, System Extension ve Full Disk Access
- ePO’da yetki devri: sekme görünürlüğü, ürün izni ve System Tree kapsamı
Nasıl yapılır: ayrıntılı uygulama
Ortam ve ön koşullar: AnyDesk ve yönetilen tarayıcılar — Pilot kullanıcı/cihaz grubu ve izinli uzaktan destek iş akışı tanımlı olmalı.
- İstemci kaynağı ve imzayı doğrulayın
- Tarayıcı politika kaynağını okuyun
- Allowlist ve destek erişimini daraltın
- İzinli/izinsiz kurulumu sınayın
- Önceki merkezi policy’ye dönün
1. İstemci kaynağı ve imzayı doğrulayın
AnyDesk kurumsal yetkili sürüm/config, kullanım gereksinimi ve destek grubunu envanterleyin. Binary imzası doğru olsa da unattended access ayarının yetkili olduğunu tek başına kanıtlamaz.
$client = Read-Host 'Gercek AnyDesk executable tam yolu'
Get-AuthenticodeSignature -LiteralPath $client | Select-Object Status,SignerCertificate
Get-Item -LiteralPath $client | Select-Object Name,VersionInfo
2. Tarayıcı politika kaynağını okuyun
Chrome’da chrome://policy, Edge’de edge://policy sayfasını açıp Reload policies uygulayın. Kaynak GPO/MDM, scope ve policy hata durumunu okuyun; yalnız uzantının görünmesine bakmayın.
3. Allowlist ve destek erişimini daraltın
Kurumsal tarayıcı template’lerinde izinli extension ID/kaynak ve gerekirse force-install kuralını test OU’da tanımlayın. AnyDesk erişim/izin ayarını ürünün merkezi yönetiminden yalnız destek grubuyla ilişkilendirin; gerçek cihaz ID veya parola yayımlamayın.
4. İzinli/izinsiz kurulumu sınayın
Pilot kullanıcıda gerekli destek oturumu ve izinli uzantı çalışmalı; izin verilmeyen istemci/extension kurulumu hedef kurala göre reddedilmelidir. Browser Sync ve kişisel profile kaynaklı etkileri ayrı değerlendirin.
5. Önceki merkezi policy’ye dönün
GPO/MDM policy sürümünü geri uygulayın ve istemcide policy sayfasını tekrar yükleyin. Sırf test için bütün uygulama kontrolünü kaldırmayın; aktif destek oturumunun kapanma etkisini planlayın.
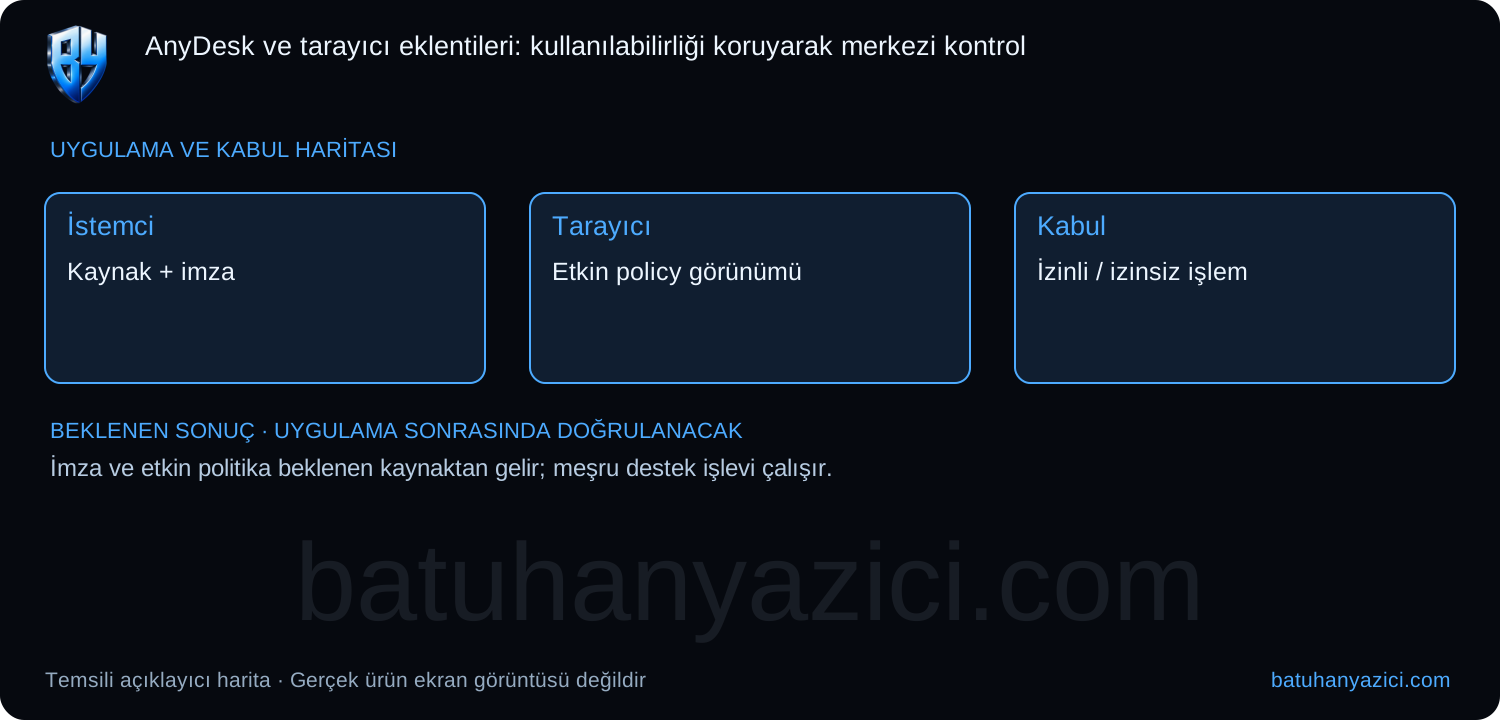
Beklenen sonuç: İmza ve etkin politika beklenen kaynaktan gelir; meşru destek işlevi çalışır.
Sonuç farklıysa: Dosya yolu farklıysa gerçek kurulum yolunu bulun; imza kontrolü bir erişim politikası uygulamaz.
Geri dönüş: Yalnız yeni pilot politika atamasını önceki onaylı kapsama döndürün.
Kaynaklar
- AnyDesk — Erişim ve Discovery ayarları
- Google — Yönetilen tarayıcı eklenti politikası
- Microsoft — Group Policy Modeling ve Results
- Microsoft — Get-AuthenticodeSignature
Uygulama örnekleri teknik, kaynak ve mahremiyet incelemesinden geçti. Temsili haritalar üretici ekran görüntüsü veya canlı sistem testi olarak sunulmaz. Kullanılan ürün sürümü ve kapsam uygulama öncesinde doğrulanmalıdır.

Senior Cyber Security Specialist · Altyapı ve güvenlik üzerine teknik notlar.
Okumaya devam edin
Windows LAPS pilotu: parola değişimini ve yetkili erişimi birlikte doğrulamak
Yerel yönetici parolasını döndürmek yeterli değil: dar pilot kapsamı, şifreli dizin yedeği, etkin ilke ve erişim testleriyle kontrollü kabul.
Linux sudo yetkisi: grup üyeliği, komut kapsamı ve oturum doğrulaması
Kullanıcıya yönetim yetkisi verirken dağıtım farklarını, sudoers doğrulamasını ve yeni oturum gereksinimini ayırın.