
SIEM’e yeni log kaynağı ekleme: envanter, EPS ve parser kabulü
Sunucunun listede görünmesini yeterli saymadan olay üretimi, alım, ayrıştırma ve son görülme zamanını doğrulayın.
SIEM kapsamını genişletmek, cihaz adını listeye eklemekten daha fazlasını gerektirir. Kaynağın doğru olayı üretmesi, doğru alıcıya göndermesi ve olayın anlamlı alanlara ayrılması gerekir. Bir kaynak için tamamlandı kararı bu zincirin bütününü kapsamalıdır.
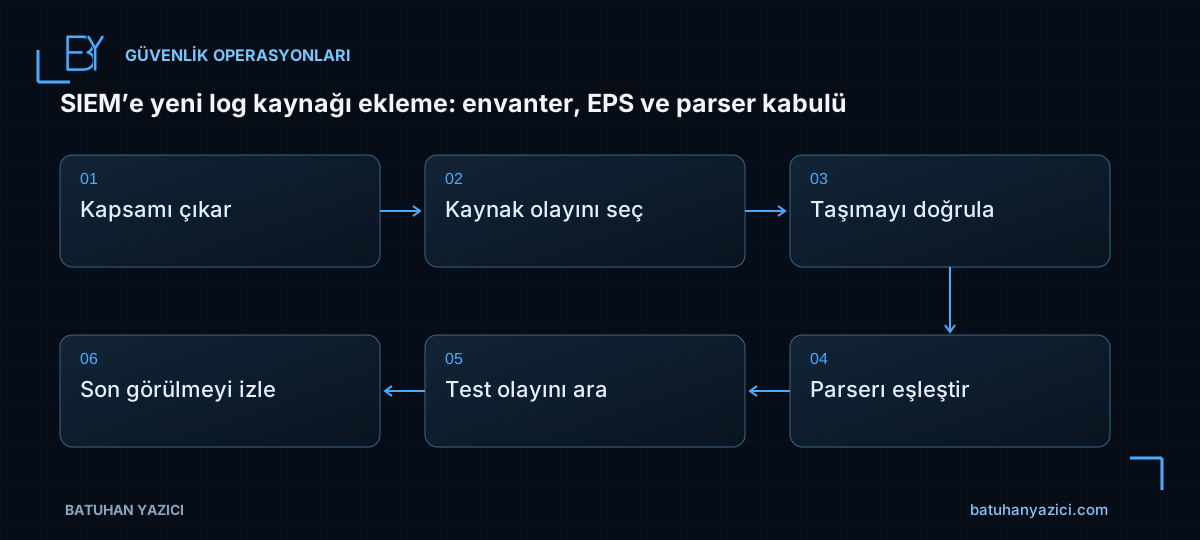
- Kapsamı çıkar
- Kaynak olayını seç
- Taşımayı doğrula
- Parserı eşleştir
- Test olayını ara
- Son görülmeyi izle
Envanteri tek bir karşılaştırma tablosunda birleştirin
Sunucu envanteri, güvenlik ajanı listesi ve SIEM veri kaynakları karşılaştırılır. Ad değişikliği, çoklu ağ kartı ve eski kayıtlar eşleştirmeyi zorlaştırabilir. Yalnızca IP benzerliğine dayanarak iki cihazı aynı kabul etmeyin.
Her kaynak için sahip, işletim sistemi, kritik hizmet, log yöntemi ve son görülme zamanı kaydedilir. Gerçek adres ve kurum bilgileri özel envanterde kalır. Bu rehberdeki örnek adlar batuhanyazici.com laboratuvar adlandırmasını kullanır.
Gerekli olay türlerini tanımlayın
Linux oturum açma, sudo, servis değişikliği ve uygulama kayıtları farklı üretim kaynaklarına sahip olabilir. Bir syslog mesajının gelmesi bütün güvenlik olaylarının kapsandığını kanıtlamaz. Hangi senaryonun hangi kaydı üretmesi gerektiği önceden yazılır.
Günlük seviyesi ve filtreler kapasiteyle birlikte değerlendirilir. Gereksiz debug kaydını sürekli açmak EPS ve depolamayı tüketebilir. Ancak yalnızca hacmi azaltmak için kritik olayları filtrelemek de görünürlük kaybı yaratır.
Taşıma ve kaynak kimliğini doğrulayın
Gönderici, relay, NAT ve Receiver yolu belirlenir. SIEM’in gördüğü kaynak kimliği envanterle eşleşmelidir. IPsec üzerinden taşımada kullanılan gerçek kaynak adresi ayrıca kontrol edilir.
Paket alıcıya ulaşmıyorsa parser değiştirmek doğru ilk adım değildir. Gönderim, rota, protokol ve dinleyen port ayrı ölçülür. UDP, TCP ve TLS taşıma seçenekleri desteklenen ürün yapılandırmasına göre seçilir.
Ham logdan normalleştirilmiş olaya geçin
Ham kayıt bulunması olayın doğru ayrıştırıldığını göstermez. Kullanıcı, hedef, işlem sonucu, olay zamanı ve uygulama alanları kontrol edilir. Yanlış vendor/model seçimi kayıtları alırken anlamsız alanlar üretebilir.
Aynı test olayı kaynakta ve SIEM aramasında karşılaştırılır. Alım gecikmesi ile saat sapması ayrılır. EPS değerinin sıfırdan büyük olması kalite kanıtı değildir; yalnızca bir akış göstergesidir.
Kabul ve sürekli sağlık ölçütünü oluşturun
Son başarılı olay zamanı, beklenen hacim aralığı ve kaynak sahibine bildirim yolu belirlenir. Düşük hacimli sistemde kısa sessizlik normal olabilir; eşik iş yüküne göre seçilir. Yanlış alarm üretmeden gerçek log kaybını bulmak hedeflenir.
- Envanter ve kaynak kimliği eşleşti.
- Gerekli test olayları üretildi.
- Taşıma ve parser ayrı doğrulandı.
- Zaman ve kullanıcı alanları doğru.
- Son görülme ve hacim izleniyor.
İlgili çalışma notları
- VPN ve syslog kayıtları: IPsec üzerinden doğru kaynak kimliğiyle toplamak
- NTP ve saat farkı: kimlik doğrulama ile olay zaman çizelgesini birlikte düzeltmek
- SIEM korelasyonu: günlüklerden anlamlı alarma
Kaynaklar ve kapsam
Arşivdeki teknik notlar genel bir laboratuvar anlatımı olarak yeniden düzenlenmiştir. Örnek adlar batuhanyazici.com altında gösterilir; gerçek kurum veya canlı sistem yapılandırması içermez. Komutlar kullanılan ürün sürümü ve yetki kapsamına göre değerlendirilmelidir.
Kıdemli Siber Güvenlik Uzmanı · Altyapı ve güvenlik üzerine teknik notlar.
Okumaya devam edin
Güvenlik duyurusunu doğrulamak: CVE iddiasından uygulanabilir yama planına
Duyuru metnini kopyalamadan ürün, etkilenen sürüm, yapılandırma ve resmî düzeltme bilgisini doğrulayın.
Nessus bulgusundan düzeltme kanıtına: rapor nasıl eyleme dönüştürülür?
Plugin çıktısı, tarama yetkisi ve yeniden test kapsamını kullanarak ölçülebilir düzeltme kaydı hazırlayın.