
NTP ve saat farkı: kimlik doğrulama ile olay zaman çizelgesini birlikte düzeltmek
Yanlış saat dilimi, senkronizasyon hatası ve günlük ayrıştırma farklarını birbirinden ayırın.
Bir olayın güvenlik duvarında ve sunucuda farklı saatlerde görünmesi, iki farklı olay yaşandığı anlamına gelmeyebilir. Saat dilimi, NTP sapması ve SIEM’in zaman alanını yorumlama biçimi ayrı nedenlerdir. Sağlıklı bir zaman çizelgesi için önce her katmanın zamanı nasıl ürettiği anlaşılmalıdır.
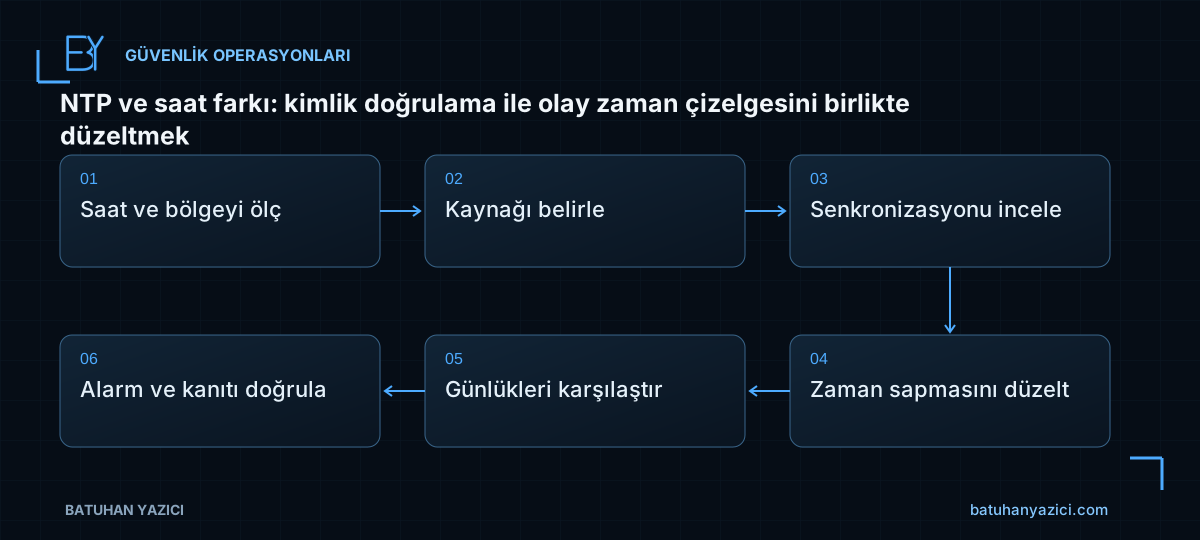
- Saat ve bölgeyi ölç
- Kaynağı belirle
- Senkronizasyonu incele
- Zaman sapmasını düzelt
- Günlükleri karşılaştır
- Alarm ve kanıtı doğrula
Saat dilimi ile saat sapmasını ayırın
Yerel saat doğru görünürken UTC zamanı veya saat dilimi yanlış olabilir. Ekran görüntüsünde yalnızca saat göstermek bu farkı saklar. Kanıt kaydında tarih, saat, zaman dilimi ve mümkünse UTC karşılığı bulunmalıdır.
Saatin elle değiştirilmesi geçici görünür bir düzelme sağlayabilir; ancak çalışan kimlik doğrulama ve uygulama işlemlerini etkileyebilir. Yönetilen ortamda kalıcı çözüm yetkili zaman kaynağı ve senkronizasyon yolunu düzeltmektir.
date -Is
date -u -Is
timedatectl status
chronyc tracking
chronyc sources -v
Kullanılan zaman istemcisini belirleyin
Linux dağıtımı ve sürümüne göre chrony, systemd-timesyncd veya başka bir istemci kullanılabilir. Her Ubuntu sürümünün aynı varsayılanla geldiğini varsaymayın. Birden fazla istemcinin aynı anda saati yönetmediğini kontrol edin.
Windows etki alanında zaman hiyerarşisi ve PDC Emulator rolü ayrıca önemlidir. Sanallaştırma araçlarının saat düzeltmesiyle işletim sisteminin NTP davranışının çelişip çelişmediği değerlendirilmelidir.
Kaynağa erişimi ve güvenilirliği inceleyin
NTP sunucusunun çözümlenmesi, ağ yolunun açık olması ve kaynağın kullanılabilir görünmesi ayrı kontrollerdir. Paket kaybı veya yanlış güvenlik duvarı kuralı senkronizasyonu engelleyebilir. Kaynak adı doğru olsa da istemcinin gerçekten ona kilitlendiği kontrol edilmelidir.
Bir sistemin saatinin diğerine benzemesi ikisinin de doğru olduğunu kanıtlamaz. Ortak ve güvenilir zaman referansı seçin. İzole ağlar için dış zaman bağımlılığı ve iç dağıtım tasarımı önceden belirlenmelidir.
Olay saatini alım saatinden ayırın
SIEM, olayın kaynak zamanını ve platforma geliş zamanını ayrı tutabilir. Kuyrukta bekleyen kayıtlar sonradan geldiğinde gecikme, saat sapması gibi görünebilir. Parser zaman dilimini yanlış yorumluyorsa kaynağın saatini değiştirmek sorunu büyütür.
Aynı test olayını kaynak günlükte, taşıma katmanında ve SIEM aramasında karşılaştırın. Ham zaman damgasını, normalleştirilmiş alanı ve alım zamanını kaydedin. Değişiklikten önceki kayıtları yeni ayara göre sessizce yeniden yorumlamayın.
Kapanış için sürekli ölçüm kurun
Düzeltme sonrasında yalnızca tek ölçüm almayın. Yeniden açılış, ağ kesintisi ve kaynak değişimi sonrasındaki davranışı izleyin. Kimlik doğrulama ve zaman tabanlı görevlerin beklenen biçimde çalıştığını sınayın.
- Yetkili kaynak ve sorumlusu kayıtlı.
- Sapma belirlenen eşik altında.
- Zaman dilimi parser ile tutarlı.
- Kaynak zamanı ve alım gecikmesi ayrı izleniyor.
- Saat elle değiştirilmeden senkronizasyon sürüyor.
İlgili çalışma notları
- Linux’ta Trellix Agent kurulumu: doğru paket, güvenilir indirme ve ePO kabulü
- VPN ve syslog kayıtları: IPsec üzerinden doğru kaynak kimliğiyle toplamak
- SIEM’e yeni log kaynağı ekleme: envanter, EPS ve parser kabulü
Kaynaklar ve kapsam
Arşivdeki teknik notlar genel bir laboratuvar anlatımı olarak yeniden düzenlenmiştir. Örnek adlar batuhanyazici.com altında gösterilir; gerçek kurum veya canlı sistem yapılandırması içermez. Komutlar kullanılan ürün sürümü ve yetki kapsamına göre değerlendirilmelidir.

Kıdemli Siber Güvenlik Uzmanı · Altyapı ve güvenlik üzerine teknik notlar.
Okumaya devam edin
Güvenlik duyurusunu doğrulamak: CVE iddiasından uygulanabilir yama planına
Duyuru metnini kopyalamadan ürün, etkilenen sürüm, yapılandırma ve resmî düzeltme bilgisini doğrulayın.
Nessus bulgusundan düzeltme kanıtına: rapor nasıl eyleme dönüştürülür?
Plugin çıktısı, tarama yetkisi ve yeniden test kapsamını kullanarak ölçülebilir düzeltme kaydı hazırlayın.