
Nessus bulgusundan düzeltme kanıtına: rapor nasıl eyleme dönüştürülür?
Plugin çıktısı, tarama yetkisi ve yeniden test kapsamını kullanarak ölçülebilir düzeltme kaydı hazırlayın.
Bir tarama raporunda kritik bulgu bulunması, aksiyonun nasıl uygulanacağını tek başına anlatmaz. Plugin’in neyi gördüğü, taramanın hangi yetkiyle yapıldığı ve hedefin iş rolü birlikte değerlendirilmelidir. Amaç rapor sayısını artırmak değil, doğrulanmış kapanış üretmektir.
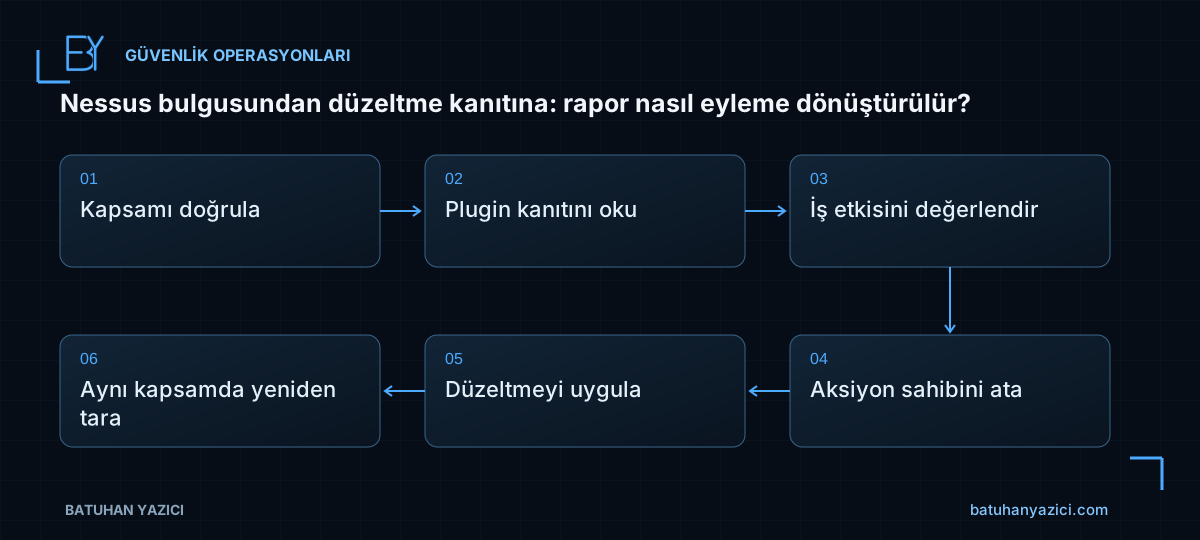
- Kapsamı doğrula
- Plugin kanıtını oku
- İş etkisini değerlendir
- Aksiyon sahibini ata
- Düzeltmeyi uygula
- Aynı kapsamda yeniden tara
Taramanın kapsamını ve kalitesini doğrulayın
Hedef listesi, port kapsamı, tarama zamanı ve kullanılan politika kaydedilir. Credentialed taramada kimlik doğrulamanın gerçekten başarılı olduğu kontrol edilir. Kimlik bilgisi girilmiş olması bütün hedeflerde yetkili tarama yapıldığını kanıtlamaz.
Erişilemeyen veya taranamayan sistemleri temiz sistem gibi raporlamayın. Kapsam dışı ve başarısız hedefler ayrı listelenmelidir. Önceki taramayla karşılaştırmada politika veya plugin seti değişimi hesaba katılır.
Plugin çıktısını gerçek kanıt olarak okuyun
Plugin ID, etkilenen servis, tespit edilen sürüm ve çıktı ayrıntısı incelenir. Banner tabanlı tahmin ile yerel paket kontrolü aynı güven düzeyine sahip olmayabilir. Yanlış pozitif iddiası da teknik kanıt gerektirir.
CVE ve çözüm bilgisi üreticinin resmî duyurusuyla eşleştirilir. Eski bir sohbet veya blog yazısındaki sürüm numarası doğrulanmadan aksiyon kaydına taşınmamalıdır. Ürün adı benzerliği etkilendiğini kanıtlamaz.
Aksiyonu sahip ve zamanla tanımlayın
Teknik sorumlu, iş sahibi, hedef tarih ve bakım gereksinimi belirlenir. Yama, yapılandırma değişikliği, sürüm yükseltme veya hizmet kaldırma farklı aksiyonlardır. “Güncellenecek” gibi belirsiz kayıt kapanışı zorlaştırır.
İnternete açıklık, ayrıcalık ve kritik veri etkisi önceliğe dahil edilir. Sadece CVSS sırasıyla ilerlemek iş riskini kaçırabilir. Geçici azaltıcı önlem ile kalıcı düzeltme ayrı takip edilmelidir.
Değişikliği işlevsel testle uygulayın
Düzeltme öncesi yedek ve geri dönüş yöntemi doğrulanır. Pilot sistemde uygulama sağlığı sınanır. Güvenlik ayarı değişikliği eski istemcileri etkiliyorsa bağımlılık sahipleriyle plan yapılmalıdır.
Risk kabulü gerekiyorsa kapsam, gerekçe, süre ve telafi kontrolü kayıtlı olmalıdır. Bulgunun raporda gizlenmesi teknik düzeltme değildir. İstisna süresi dolduğunda yeniden değerlendirme yolu bulunmalıdır.
Yeniden testle kapanışı kanıtlayın
Aynı hedef ve uygun yetkiyle yeniden tarama yapılır. Bulgunun kaybolması taramanın başarısız olmasından kaynaklanmamalıdır. Servis sürümü veya yapılandırma kanıtı ile tarama sonucu birlikte saklanır.
- Tarama kapsamı ve yetkisi doğrulandı.
- Plugin kanıtı resmî duyuruyla eşleşti.
- Sahip ve tarih atanmış.
- İşlevsel test başarılı.
- Yeniden tarama gerçekten tamamlandı.
İlgili çalışma notları
- Zafiyet yönetimi: puandan risk önceliğine
- Linux’ta Trellix Agent kurulumu: doğru paket, güvenilir indirme ve ePO kabulü
- ENS istisnası işe yaramıyor: OAS, Access Protection ve etkin politika ayrımı
Kaynaklar ve kapsam
Arşivdeki teknik notlar genel bir laboratuvar anlatımı olarak yeniden düzenlenmiştir. Örnek adlar batuhanyazici.com altında gösterilir; gerçek kurum veya canlı sistem yapılandırması içermez. Komutlar kullanılan ürün sürümü ve yetki kapsamına göre değerlendirilmelidir.

Kıdemli Siber Güvenlik Uzmanı · Altyapı ve güvenlik üzerine teknik notlar.
Okumaya devam edin
Güvenlik duyurusunu doğrulamak: CVE iddiasından uygulanabilir yama planına
Duyuru metnini kopyalamadan ürün, etkilenen sürüm, yapılandırma ve resmî düzeltme bilgisini doğrulayın.
SIEM’e yeni log kaynağı ekleme: envanter, EPS ve parser kabulü
Sunucunun listede görünmesini yeterli saymadan olay üretimi, alım, ayrıştırma ve son görülme zamanını doğrulayın.