
Klon Linux sunucuda ağ gelmiyor: MAC, arayüz adı ve profil eşleşmesi
Klon sonrası bağlantı hatasını eski udev dosyalarını silmeden önce arayüz kimliği ve ağ yöneticisi üzerinden inceleyin.
Klonlanan bir sanal makine yeni bir MAC adresi veya farklı arayüz adıyla açılabilir. Eski yapılandırma başka bir aygıta bağlıysa işletim sistemi kartı görse de beklenen bağlantı kurulmaz. Çözüm, her dağıtımda aynı dosyayı silmek yerine ağ yönetimini hangi bileşenin yaptığını anlamaktır.
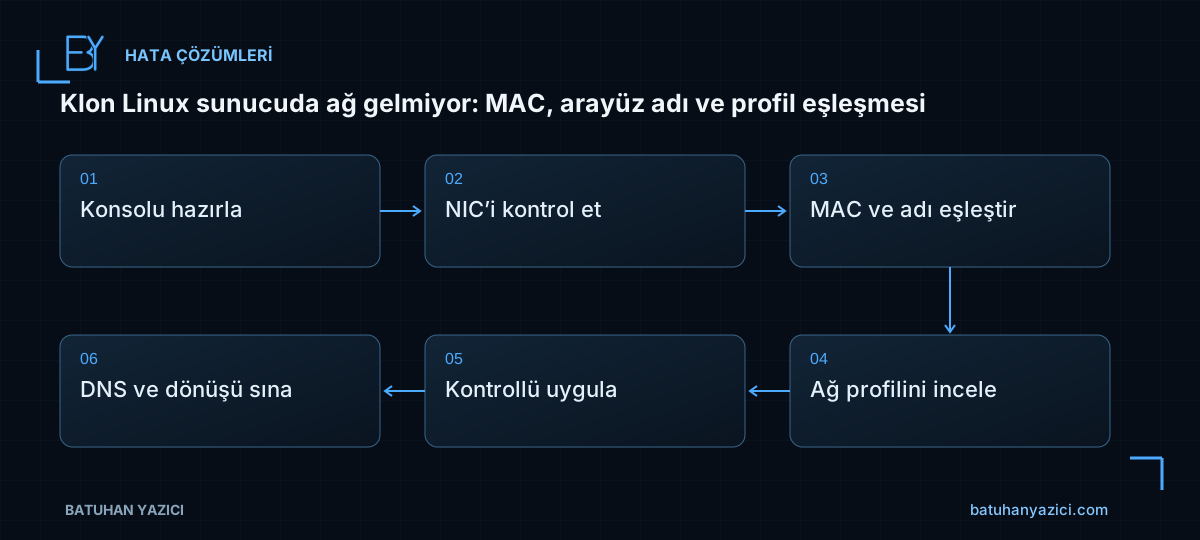
- Konsolu hazırla
- NIC’i kontrol et
- MAC ve adı eşleştir
- Ağ profilini incele
- Kontrollü uygula
- DNS ve dönüşü sına
Önce sanallaştırma katmanını kontrol edin
Sanal kartın bağlı olduğunu, doğru port grubuna atandığını ve VLAN tarafının beklenen durumda bulunduğunu doğrulayın. İşletim sistemine erişim yoksa konsoldan çalışın. Ağ ayarını değiştiren bir işlem için tek SSH bağlantısına güvenmek geri dönüşü zorlaştırır.
Klonun kaynak sistemle aynı IP, hostname veya makine kimliğini kullanmaması gerekir. Kimlik değişikliklerinin merkezi izleme, yedekleme ve güvenlik ajanları üzerinde de etkisi olabilir. Ağın gelmesi klon hazırlığının tamamlandığını göstermez.
Gerçek arayüz ile eski profili karşılaştırın
Kart adı, MAC adresi, link durumu ve bağlı ağ profili birlikte incelenir. Eski eth0 varsayımı güncel bir dağıtımda geçerli olmayabilir. Öngörülebilir arayüz adları ve bulut başlangıç yapılandırmaları farklı davranabilir.
ip -br link
ip -br address
ip route
networkctl status
nmcli connection show
networkctl ve nmcli her ortamda aynı anda yetkili yönetici değildir. Kullanılmayan aracın boş sonuç vermesini doğrudan ağ hatası diye yorumlamayın.
Dağıtımın ağ yöneticisini belirleyin
Netplan kullanan bir Ubuntu kurulumunda YAML tanımları ve renderer; NetworkManager kullanan sistemde bağlantı profilleri incelenir. Eski CentOS notlarındaki network-scripts ve kalıcı udev kuralları bütün yeni sistemler için geçerli değildir.
MAC ile eşleştirme varsa yeni karta uyarlanır; aynı anda isim ve başka eşleşmelerin çelişmediği kontrol edilir. DHCP rezervasyonu veya sanal ağ güvenlik politikası eski MAC’e bağlıysa sunucu içindeki değişiklik tek başına yetmez.
Uzak bağlantıyı kaybetmeden uygulayın
Mevcut yapılandırmayı yedekleyin ve yalnızca gerekli eşleşmeyi değiştirin. Netplan ortamında generate ile sözdizimi, try ile kontrollü deneme yapılabilir. Zaman aşımında geri dönüşün gerçekten gerçekleştiğini konsoldan doğrulayın.
Bütün ağ servislerini körlemesine yeniden başlatmak yerine planlı bir uygulama yolu seçin. Aynı makinede eski ve yeni ağ yöneticisinin aynı arayüzü yönetmeye çalışması ayrıca çakışma yaratabilir.
Bağlantıyı uygulama seviyesine kadar sınayın
Yerel linkten sonra ağ geçidi, DNS ve hedef uygulama portu test edilir. İnternet pingi başarılı olsa da iç DNS yanlış olabilir. Klonun kaynak sistem adına log göndermediğini ve izleme envanterinde ayrı kimlikle yer aldığını kontrol edin.
- Kaynak ve klon kimlikleri ayrıldı.
- Ağ profili gerçek NIC ile eşleşti.
- DNS ve rota doğru.
- Uygulama erişimi ve yeniden açılış testi başarılı.
İlgili çalışma notları
- ENS Linux kurulumu: çekirdek uyumluluğu ve gerçek koruma sağlığı
- Linux’ta log diski doldu: silmeden önce rotasyon ve açık dosya kontrolü
- Linux servis açılmıyor: paket, yapılandırma ve systemd durumunu ayırmak
Kaynaklar ve kapsam
Arşivdeki teknik notlar genel bir laboratuvar anlatımı olarak yeniden düzenlenmiştir. Örnek adlar batuhanyazici.com altında gösterilir; gerçek kurum veya canlı sistem yapılandırması içermez. Komutlar kullanılan ürün sürümü ve yetki kapsamına göre değerlendirilmelidir.

Kıdemli Siber Güvenlik Uzmanı · Altyapı ve güvenlik üzerine teknik notlar.
Okumaya devam edin
WordPress kritik hata ekranında güvenli teşhis
Hata ayrıntılarını ziyaretçilere göstermeden kaydetmek ve sorumlu bileşeni kontrollü biçimde bulmak.
GPO uygulanmıyor: bağlantı, kapsam ve öncelik sırasını doğru incelemek
Politika oluşturmakla uygulanması arasındaki farkı OU bağlantısı, güvenlik filtresi, WMI ve sonuç raporları üzerinden ayırın.