
Linux’ta log diski doldu: silmeden önce rotasyon ve açık dosya kontrolü
df ile du farkını, silinmiş açık dosyaları, saklama politikasını ve arşiv doğrulamasını birlikte inceleyin.
Log temizliği yalnızca yer açma işlemi değildir. Olay incelemesi için gereken kanıtın korunması, uygulamanın dosyaya yazmaya devam edebilmesi ve sorunun tekrar etmemesi birlikte ele alınmalıdır. Rastgele eski dosyaları silmek kısa süreli rahatlama sağlasa da kök nedeni saklayabilir.
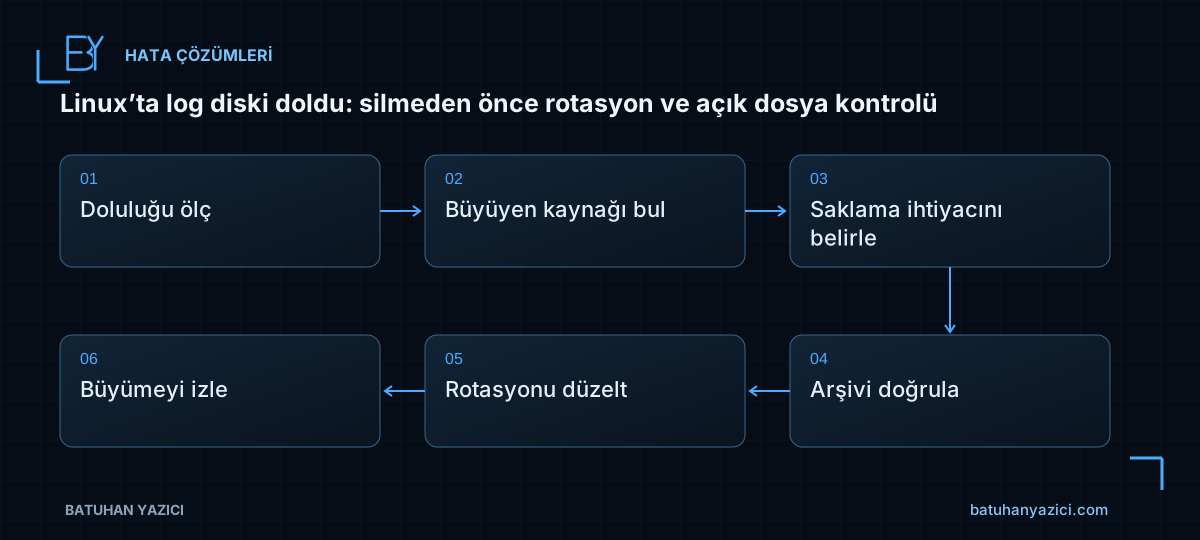
- Doluluğu ölç
- Büyüyen kaynağı bul
- Saklama ihtiyacını belirle
- Arşivi doğrula
- Rotasyonu düzelt
- Büyümeyi izle
Blok doluluğu ile inode doluluğunu ayırın
Diskte boş alan olduğu halde yeni dosya oluşturulamıyorsa inode sınırı dolmuş olabilir. df ve du farklı kapsamları ölçer; başka dosya sistemleri, erişim izinleri ve açık dosyalar fark yaratabilir. Önce hangi mount noktasının etkilendiğini belirleyin.
df -hT
df -i
sudo du -xhd1 /var/log
sudo journalctl --disk-usage
sudo lsof +L1
lsof çıktısı uygulama yolları ve kullanıcı bilgileri içerebilir. İnceleme için saklayın, ham haliyle herkese açık hata kaydına koymayın.
En hızlı büyüyen kaynağı bulun
Toplam boyut kadar büyüme hızı da önemlidir. Sürekli tekrar eden bağlantı hatası, debug seviyesi veya kontrolsüz erişim kaydı aynı diski yeniden doldurabilir. Uygulama günlükleriyle sistem journal alanını ayrı değerlendirin.
Tomcat gibi uygulamalarda aktif dosyanın adını görmek, rotasyonun doğru çalıştığını kanıtlamaz. Dosyanın hangi süreç tarafından açıldığını ve rotasyon sonrası yeni dosyaya geçilip geçilmediğini kontrol edin.
Saklama politikasına göre arşivleyin
Hangi kayıtların ne kadar süre tutulacağı teknik ekip tarafından rastgele belirlenmemelidir. Olay müdahalesi, mevzuat ve iş gereksinimleri birlikte değerlendirilir. Aktif bir incelemeye ait kayıtlar normal temizlik takviminden ayrılabilir.
Arşivi farklı bir depolama alanına kopyaladıktan sonra okunabilirlik, boyut ve bütünlük kontrolü yapın. Dosyanın kopyalandığını görmek, açılabildiğini veya bütün kayıtların bulunduğunu kanıtlamaz. Arşive erişim de kaynak log kadar kontrollü olmalıdır.
Silinmiş açık dosyaları ve rotasyonu inceleyin
Linux üzerinde bir süreç silinmiş dosyayı açık tutuyorsa alan hemen geri dönmeyebilir. Böyle bir durumda aynı dosyayı yeniden silmeye çalışmak işe yaramaz. Sürecin dosyayı yeniden açması veya planlı servis işlemi gerekebilir; uygulama etkisini değerlendirin.
Logrotate veya uygulamanın kendi rotasyonunu günlük üretim biçimine göre yapılandırın. Copytruncate gibi yöntemlerin veri kaybı penceresini ve uygulama desteğini değerlendirmeden varsayılan çözüm olarak kullanmayın.
Kalıcı kapanışı büyüme eğilimiyle doğrulayın
Temizlik sonrası yalnızca yüzde düşüşünü raporlamak yeterli değildir. Günlük üretiminin normalleşmesi, rotasyonun bir sonraki çevrimi ve arşiv işinin başarısı izlenmelidir. Disk doluluk alarmına tahmini dolma süresi veya büyüme hızı eklemek erken müdahaleyi kolaylaştırır.
- Kanıt gereksinimi ve saklama süresi korundu.
- Arşiv bütünlüğü doğrulandı.
- Aktif log yazımı kesilmedi.
- Rotasyon bir çevrim boyunca sınandı.
- Tekrarlayan hata kaynağı için ayrı aksiyon açıldı.
İlgili çalışma notları
- FortiAnalyzer disk büyütme: log diski, kota ve Analytics/Archive dengesi
- ENS Linux kurulumu: çekirdek uyumluluğu ve gerçek koruma sağlığı
- Klon Linux sunucuda ağ gelmiyor: MAC, arayüz adı ve profil eşleşmesi
Kaynaklar ve kapsam
Arşivdeki teknik notlar genel bir laboratuvar anlatımı olarak yeniden düzenlenmiştir. Örnek adlar batuhanyazici.com altında gösterilir; gerçek kurum veya canlı sistem yapılandırması içermez. Komutlar kullanılan ürün sürümü ve yetki kapsamına göre değerlendirilmelidir.
Kıdemli Siber Güvenlik Uzmanı · Altyapı ve güvenlik üzerine teknik notlar.
Okumaya devam edin
GPO uygulanmıyor: bağlantı, kapsam ve öncelik sırasını doğru incelemek
Politika oluşturmakla uygulanması arasındaki farkı OU bağlantısı, güvenlik filtresi, WMI ve sonuç raporları üzerinden ayırın.
Apache yeniden açılışta başlamıyor: PID dosyası ve RuntimeDirectory
Geçici çalışma dizininin kaybolmasını kalıcı yol değişikliğiyle gizlemeden servis tanımı ve izin modelini inceleyin.