
Firewall ANY erişimini daraltmak: trafik kanıtından uygulama matrisine
Geniş erişimi tek seferde kesmeden kaynak, hedef, servis, sahip ve süre üzerinden kontrollü küçültün.
Kaynak, hedef veya servis alanındaki ANY, bazen geçici bir çözüm olarak açılır ve kalıcı hale gelir. Daraltma çalışmasının amacı yalnızca kural sayısını azaltmak değildir. Gerekli iş akışlarını kanıtlayarak gereksiz erişimi kaldırmak ve her izne bir sahip atamaktır.
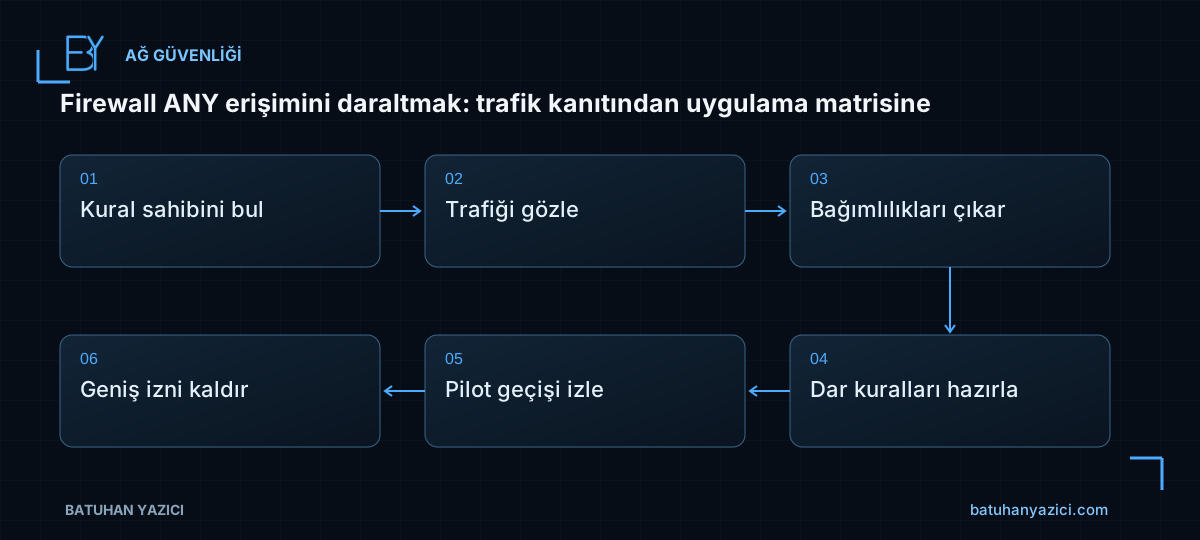
- Kural sahibini bul
- Trafiği gözle
- Bağımlılıkları çıkar
- Dar kuralları hazırla
- Pilot geçişi izle
- Geniş izni kaldır
Mevcut kuralın gerekçesini bulun
Kuralın sahibi, oluşturulma amacı, bağlı uygulama ve geçici olup olmadığı araştırılır. Açıklama alanındaki eski bir isim güncel sorumluluk kanıtı değildir. Sahipsiz kurallar için karar verecek iş ve teknik taraf belirlenmelidir.
NAT, kullanıcı grubu, zaman planı ve güvenlik profilleri aynı kuralın etkisini değiştirebilir. Yalnızca port listesini çıkarmak toplam erişim kapsamını göstermez. Paylaşılan adres gruplarındaki üyelikler de incelenir.
Gözlem dönemini iş döngüsüne göre seçin
Bir günlük trafik ay sonu, yedekleme veya dönemsel görevleri temsil etmeyebilir. Gözlem süresi uygulamanın gerçek kullanım döngüsünü kapsamalıdır. Hit sayısı olmayan bir kuralı hemen gereksiz ilan etmeyin.
Loglarda görülen her bağlantı da gerekli iş trafiği değildir. Tarama, yanlış yapılandırma veya eski uygulama denemeleri ayrıştırılır. Uygulama sahibinin teyidi teknik gözlemle birlikte kullanılmalıdır.
İzin matrisini somutlaştırın
Her akış için kaynak grubu, hedef hizmet, protokol, port, yön ve gerekçe yazılır. Dinamik port kullanan uygulamalar ve dış servis bağımlılıkları ayrıca belirlenir. Sabit bir port listesiyle tüm uygulamaları temsil etmeye çalışmayın.
| Alan | Kaydedilecek bilgi |
|---|---|
| Kaynak | Rol veya yönetilen grup |
| Hedef | Gerekli uygulama/hizmet |
| Servis | Protokol ve dar port kapsamı |
| Sahip | Teknik ve iş sorumlusu |
| Süre | Kalıcı gerekçe veya bitiş tarihi |
Dar kuralları pilotla devreye alın
Yeni kuralların sırası, gölgelenmesi ve loglama davranışı kontrol edilir. Geniş kural açıkken dar kuralın hiç kullanılmaması, yeni tasarımın doğru sınanmadığı anlamına gelebilir. Gerçek oturumun hangi kurala eşleştiği görülmelidir.
Geri dönüş eşiği ve bakım penceresi belirlenir. Sorun yaşanırsa bütün erişimi kalıcı olarak yeniden açmak yerine eksik bağımlılık kanıtla eklenir. Geri alma kararı ve nedeni kayıt altına alınır.
Olumsuz testi de kabul listesine ekleyin
Gerekli uygulama çalışırken yetkisiz kaynaktan veya gereksiz porta erişimin engellendiğini doğrulayın. En az yetki hedefi ancak iki yönlü testle kanıtlanır. Değişiklik sonrası kurala ait kullanım ve engel kayıtları gözlem süresince izlenir.
- Kuralın sahibi ve gerekçesi kayıtlı.
- Gözlem iş döngüsünü temsil ediyor.
- Dar akışlar gerçek trafikle eşleşiyor.
- Gereksiz erişim engelleniyor.
- Eski ANY kuralı için açık kapatma kararı var.
İlgili çalışma notları
- Windows Firewall kuralını GPO ile dağıtmak: yön, kapsam ve log doğrulaması
- ePO’da yetki devri: sekme görünürlüğü, ürün izni ve System Tree kapsamı
- İşten ayrılmada erişim kapatma: hesabı devre dışı bırakmak neden yetmeyebilir?
Kaynaklar ve kapsam
Arşivdeki teknik notlar genel bir laboratuvar anlatımı olarak yeniden düzenlenmiştir. Örnek adlar batuhanyazici.com altında gösterilir; gerçek kurum veya canlı sistem yapılandırması içermez. Komutlar kullanılan ürün sürümü ve yetki kapsamına göre değerlendirilmelidir.

Kıdemli Siber Güvenlik Uzmanı · Altyapı ve güvenlik üzerine teknik notlar.
Okumaya devam edin
Windows Firewall kuralını GPO ile dağıtmak: yön, kapsam ve log doğrulaması
Bir portu bütün ağa açmak yerine uygulama, yön, profil ve uzak adres kapsamını belirleyip merkezi dağıtımı doğrulayın.

Docker Hub erişimi: registry, kimlik doğrulama ve katman indirmesini ayırmak
docker pull hatasını genel internet izniyle aşmadan token, registry ve object storage adımlarını izleyin.