
Webshell veya PHP2Shell alarmı: engellenen istek ile ele geçirilmiş sunucuyu ayırmak
Alarm etiketinden kesin ihlal sonucu çıkarmadan istek, dosya değişikliği, süreç ve ağ kanıtlarını ilişkilendirin.
WAF veya güvenlik ürününde webshell, PHP2Shell ya da benzer bir etiket görmek tek başına sunucunun ele geçirildiğini kanıtlamaz. Engellenmiş tarama, başarısız yükleme ve gerçekten çalıştırılmış zararlı dosya farklı olaylardır. Doğru müdahale alarmın nedenini teknik kanıtlarla ilişkilendirmeyi gerektirir.
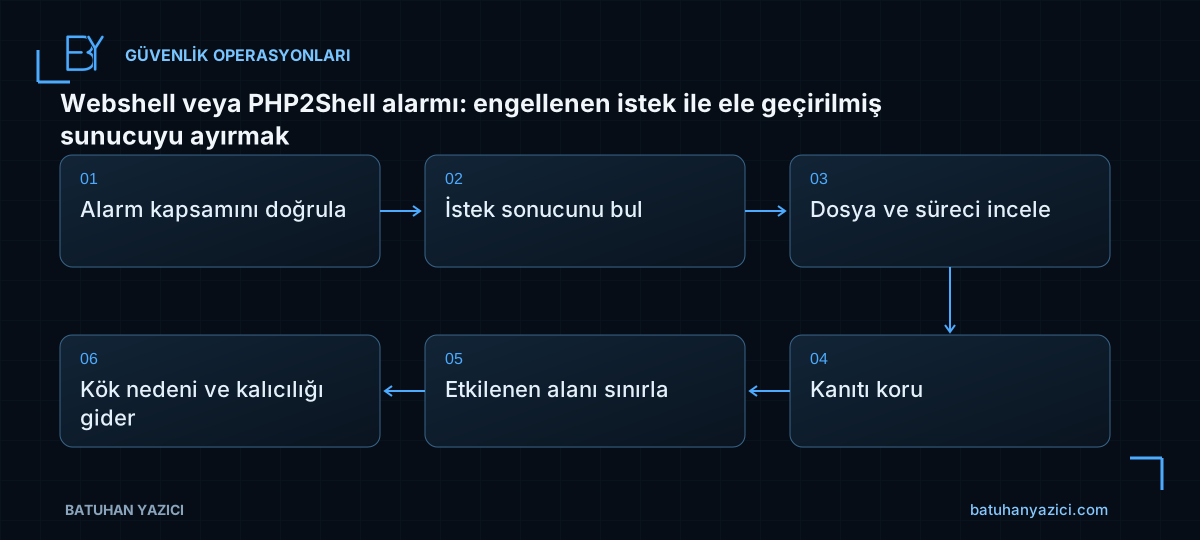
- Alarm kapsamını doğrula
- İstek sonucunu bul
- Dosya ve süreci incele
- Kanıtı koru
- Etkilenen alanı sınırla
- Kök nedeni ve kalıcılığı gider
Alarmın neyi gözlediğini kesinleştirin
Ürün, imza, eylem, hedef yol ve zaman aralığı kaydedilir. WAF’ın isteği engellemesi ile yalnızca izleme modunda kayıt üretmesi aynı sonuç değildir. Başka bir katmandaki izin veya engel, ürünün tek satırlık durumundan anlaşılmayabilir.
Saat farkı ve zaman dilimi düzeltilerek WAF, reverse proxy ve uygulama kayıtları eşleştirilir. İstek gövdesi veya URL kimlik bilgisi içerebilir; ham veri açık destek kaydına taşınmaz.
İsteğin uygulamaya ulaşıp ulaşmadığını araştırın
HTTP sonucu, backend erişim kaydı ve uygulama hataları birlikte değerlendirilir. HTTP 200 her zaman başarılı saldırı değildir; uygulama hata sayfası da aynı kodu döndürebilir. Benzer şekilde tek bir 403 kaydı diğer denemelerin de engellendiğini göstermez.
Yükleme veya yazma yolu varsa ilgili dizindeki değişiklikler dağıtım kayıtlarıyla karşılaştırılır. Dosya adı tek başına zararlı olduğuna karar vermek için yeterli değildir. Meşru uygulama dosyasını aceleyle silmek hizmete zarar verebilir.
Dosya, süreç ve bağlantı kanıtlarını ilişkilendirin
Web servisinin beklenmeyen alt süreç üretmesi, yeni çalıştırılabilir dosya, olağan dışı dış bağlantı ve yetki değişikliği araştırılır. MITRE ATT&CK web shell davranışını kalıcı erişim bağlamında ele alır; inceleme yalnızca ilk yükleme isteğine sıkışmamalıdır.
Yetkili olay ekibi uygun adli toplama yöntemini seçer. Dosya zamanı değiştirilebilir; tek kanıta güvenilmez. Hash, toplama zamanı ve kanıtın kim tarafından alındığı kaydedilir. Analiz amacıyla şüpheli dosya üretim ortamında çalıştırılmaz.
Kapsamı kanıta göre sınırlandırın
Aktif ihlal şüphesinde etkilenen node veya hizmet kontrollü ayrılabilir. İş etkisi ve delil koruma birlikte değerlendirilir. Körlemesine bütün sunucuyu yeniden başlatmak uçucu kanıtı kaybettirebilir; karar olay planıyla verilmelidir.
Uygulama hesabının erişebildiği sırlar ve başka sistemler araştırılır. Etkilenen kimlik bilgileri güvenli kanaldan yenilenir. Yalnızca şüpheli dosyanın silinmesi ilk giriş yolunu ve başka kalıcılık mekanizmalarını ortadan kaldırmayabilir.
Kök nedeni düzeltip yeniden izleyin
Desteklenen güncelleme, dosya yükleme kısıtı, çalıştırma izni ve uygulama hesabı yetkisi gözden geçirilir. Geri dönüş temiz ve doğrulanmış kaynaktan yapılır. İmza için genel istisna açmak yerine gerçek yanlış pozitif dar kapsamlı ve kanıtlı değerlendirilir.
Kapanış kaydı kesin bulgu ile belirsizliği ayırır. “İstek engellendi” denebiliyorsa bu yazılır; doğrulanmış çalıştırma kanıtı yokken “sunucu ele geçirildi” sonucu uydurulmaz. Düzeltme sonrası benzer davranış ve yeni dosya değişiklikleri izlenir.
- Alarm eylemi ve hedef kapsamı doğrulandı.
- Uygulama sonucu bağımsız kayıtlarla eşleşti.
- Dosya, süreç ve bağlantı kanıtı korundu.
- Müdahale ve kimlik yenileme kapsamı belirlendi.
- İlk giriş yolu ve kalıcılık riski giderildi.
İlgili çalışma notları
- DDoS şüphesinde hat kesintisi: güvenlik duvarının gördüğü ve göremediği
- SIEM korelasyonu: günlüklerden anlamlı alarma
- Cloudflare WAF: yanlış pozitifi güvenliği gevşetmeden çözmek
Kaynaklar ve kapsam
Arşivdeki teknik notlar genel bir laboratuvar anlatımı olarak yeniden düzenlenmiştir. Örnek adlar batuhanyazici.com altında gösterilir; gerçek kurum veya canlı sistem yapılandırması içermez. Komutlar kullanılan ürün sürümü ve yetki kapsamına göre değerlendirilmelidir.

Kıdemli Siber Güvenlik Uzmanı · Altyapı ve güvenlik üzerine teknik notlar.
Okumaya devam edin
Güvenlik duyurusunu doğrulamak: CVE iddiasından uygulanabilir yama planına
Duyuru metnini kopyalamadan ürün, etkilenen sürüm, yapılandırma ve resmî düzeltme bilgisini doğrulayın.
Nessus bulgusundan düzeltme kanıtına: rapor nasıl eyleme dönüştürülür?
Plugin çıktısı, tarama yetkisi ve yeniden test kapsamını kullanarak ölçülebilir düzeltme kaydı hazırlayın.