
Paylaşıma erişim reddedildi: NTFS ve paylaşım izinlerini birlikte okumak
Kullanıcıya daha fazla yetki vermeden önce paylaşım, NTFS, grup üyeliği ve kalıtımın etkin erişimi nasıl belirlediğini inceleyin.
Bir klasöre yerel olarak erişebilmek, aynı klasöre ağ paylaşımı üzerinden erişilebileceğini göstermez. SMB paylaşım izinleri ve NTFS izinleri birlikte değerlendirilir. Sorunu çözmek için herkese Full Control vermek yerine, kullanıcının hangi katmanda engellendiğini belirlemek gerekir.
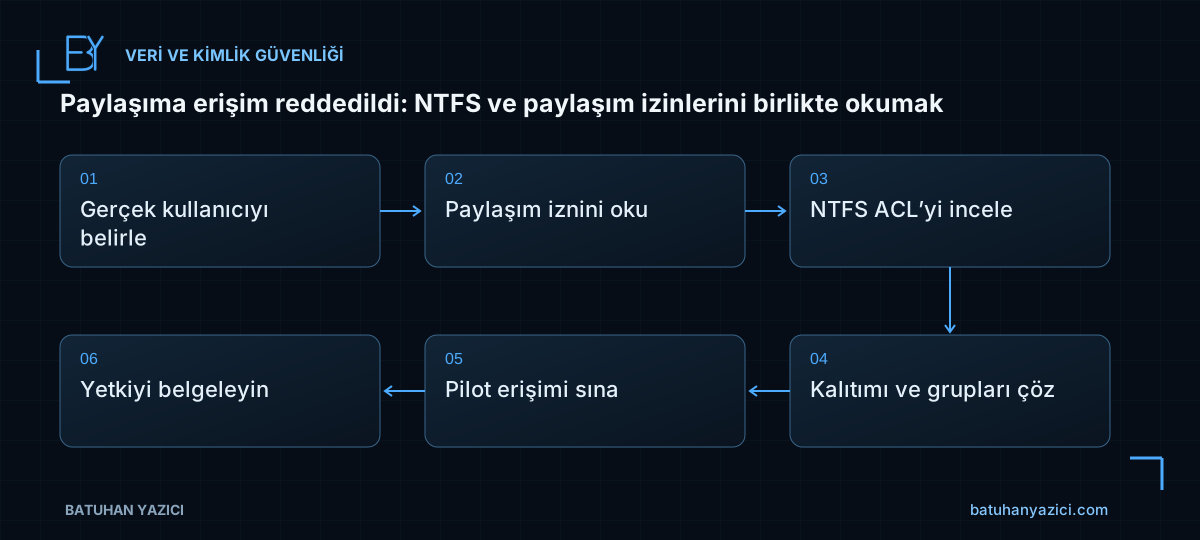
- Gerçek kullanıcıyı belirle
- Paylaşım iznini oku
- NTFS ACL’yi incele
- Kalıtımı ve grupları çöz
- Pilot erişimi sına
- Yetkiyi belgeleyin
Erişim bağlamını kaydedin
Hangi kullanıcı, hangi istemci, hangi paylaşım ve hangi işlem için hata alıyor? Okuma başarılıyken dosya oluşturma başarısız olabilir; bir dosyayı açmakla yeniden adlandırmak aynı izinleri gerektirmez. Yönetici oturumu ile son kullanıcı oturumunun sonuçlarını karıştırmayın.
Örnek bir laboratuvar paylaşımı dosya.batuhanyazici.com üzerinde bulunabilir. Bu ad yalnızca açıklama içindir. Gerçek sistem adları veya paylaşım içeriği olay kaydı dışındaki herkese açık dokümanlara yazılmamalıdır.
İki izin katmanını ayrı ayrı inceleyin
Ağdan erişimde hem paylaşım hem dosya sistemi izinlerinin uygun olması gerekir. Bir katmanda geniş izin verilmesi diğer katmandaki kısıtlamayı kaldırmaz. Kullanıcının üye olduğu gruplar ve varsa açık deny girdileri de sonucu etkiler.
Dosyanın bulunduğu alt klasör, üst klasörden farklı ACL taşıyabilir. Kalıtımın kapatılması veya önceki bir taşıma işlemi beklenmeyen izinlere yol açabilir. Değişiklik yapmadan önce mevcut ACL’yi dışa aktarın veya değişiklik kaydına ekleyin.
Get-SmbShare -Name LabPaylasim | Select-Object Name,Path
Get-SmbShareAccess -Name LabPaylasim
Get-Acl -LiteralPath "C:LabPaylasim" | Format-List
whoami /groups
Kişi yerine görev grupları kullanın
Sık değişen çalışanlara tek tek izin vermek yerine işlevsel güvenlik grupları kullanmak erişim gözden geçirmesini kolaylaştırır. Okuma ile değiştirme ihtiyacını ayırın. Silme hakkının da Modify kapsamındaki etkilerini uygulama sahibiyle netleştirin.
Gruptan çıkarılan bir kullanıcının açık oturumu eski erişim belirtecini kullanıyor olabilir. Yeni oturumla test edin; mevcut SMB bağlantıları ve kullanılan kimlik bilgileri değerlendirilmeden “grup değişikliği işlemedi” sonucuna varmayın.
Yazma yetkisini gerçekten gereken dizinlerle sınırlayın
Uygulama hesabının log, önbellek veya medya yazması gerekebilir; bu gereksinim bütün uygulama köküne sınırsız yazma yetkisi verilmesini haklı kılmaz. Kaynak kodu ve çalıştırılabilir dosyalar üzerinde yazma yetkisi ayrıca risk doğurur.
İzin değişikliğinde klasör, alt klasör ve dosya kapsamını açıkça seçin. Yanlış kapsam, üst klasörü düzeltirken mevcut alt dosyaları değiştirmeyebilir. Etkin erişim aracıyla değerlendirme yapın ve bunu gerçek kullanıcı testiyle tamamlayın.
Kabul ve geri alma adımlarını belirleyin
Başarı ölçütünü gerekli dosyayı okuyabilmek, izinli klasörde yeni dosya oluşturabilmek ve yetkisiz alana erişememek şeklinde tanımlayın. Yalnızca hata mesajının kaybolması yeterli değildir.
- Test kullanıcısı doğru gruplara üye.
- Paylaşım ve NTFS izinleri birlikte kontrol edildi.
- Kalıtım kapsamı ve açık deny girdileri değerlendirildi.
- Gerekli işlem çalışıyor, gereksiz yetki verilmedi.
- Önceki ACL ve geri dönüş yöntemi kaydedildi.
İlgili çalışma notları
- QNAP paylaşım izinleri: SMB, NFS ve Windows ACL aynı sonucu vermeyebilir
- Domain Controller geçişi: FSMO aktarımından önce ve sonra ne doğrulanmalı?
- RDS CAL sorunu: lisans sunucusu, mod ve sürüm uyumluluğunu doğrulamak
Kaynaklar ve kapsam
Arşivdeki teknik notlar genel bir laboratuvar anlatımı olarak yeniden düzenlenmiştir. Örnek adlar batuhanyazici.com altında gösterilir; gerçek kurum veya canlı sistem yapılandırması içermez. Komutlar kullanılan ürün sürümü ve yetki kapsamına göre değerlendirilmelidir.

Kıdemli Siber Güvenlik Uzmanı · Altyapı ve güvenlik üzerine teknik notlar.
Okumaya devam edin
Windows LAPS pilotu: parola değişimini ve yetkili erişimi birlikte doğrulamak
Yerel yönetici parolasını döndürmek yeterli değil: dar pilot kapsamı, şifreli dizin yedeği, etkin ilke ve erişim testleriyle kontrollü kabul.
Linux sudo yetkisi: grup üyeliği, komut kapsamı ve oturum doğrulaması
Kullanıcıya yönetim yetkisi verirken dağıtım farklarını, sudoers doğrulamasını ve yeni oturum gereksinimini ayırın.