
GPO uygulanmıyor: bağlantı, kapsam ve öncelik sırasını doğru incelemek
Politika oluşturmakla uygulanması arasındaki farkı OU bağlantısı, güvenlik filtresi, WMI ve sonuç raporları üzerinden ayırın.
Bir ayarın GPO düzenleyicisinde doğru görünmesi, hedef bilgisayara uygulandığını kanıtlamaz. Sorun çoğu zaman ayarın kendisinden önce bağlantı, nesnenin konumu veya filtreleme kapsamındadır. Bu rehber, rastgele gpupdate çalıştırmak yerine sonucun hangi aşamada değiştiğini bulmaya odaklanır.
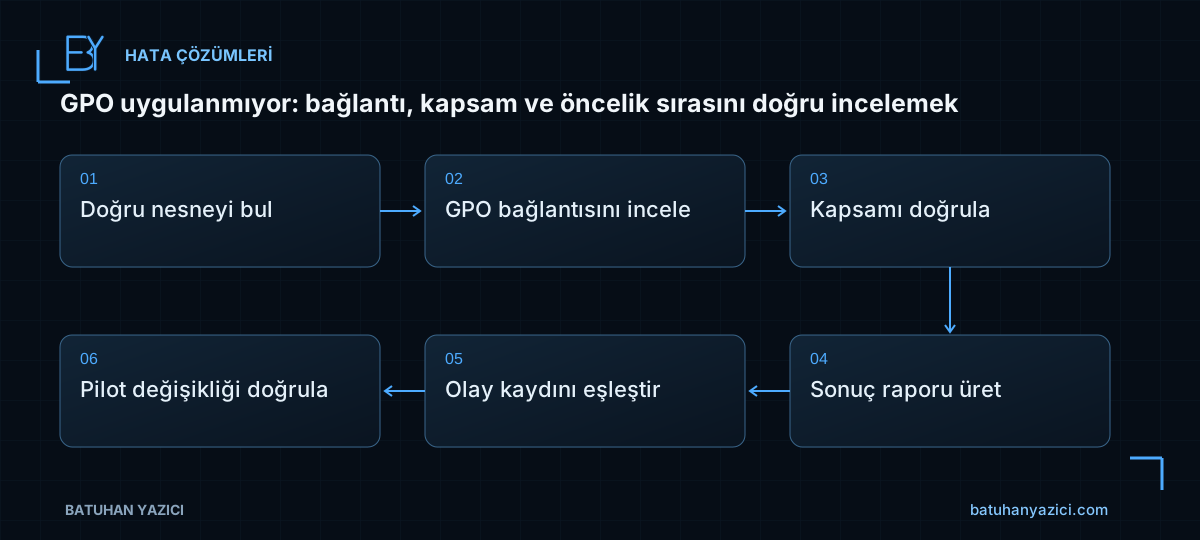
- Doğru nesneyi bul
- GPO bağlantısını incele
- Kapsamı doğrula
- Sonuç raporu üret
- Olay kaydını eşleştir
- Pilot değişikliği doğrula
Kullanıcı ve bilgisayar kapsamını ayırın
Önce sorunlu ayarın Computer Configuration altında mı, User Configuration altında mı bulunduğunu belirleyin. Bilgisayar nesnesinin OU’su ile kullanıcının OU’su farklı olabilir. Yanlış OU’ya bağlı doğru bir ayar hedefte hiçbir sonuç üretmez.
Uygulamanın kullanıcısı, oturum zamanı ve cihaz adı birlikte kaydedilmelidir. Kullanıcıya özel bir sorunu başka bir yönetici oturumunda test etmek yanıltıcı olabilir. Loopback gibi davranışı değiştiren ayarlar varsa bunları da değerlendirin.
Bağlantı ve filtreleme zincirini inceleyin
GPO’nun etkin olması, ilgili OU’ya bağlı bulunması ve hedefin okuma/uygulama kapsamına girmesi gerekir. Link order, inheritance, enforced ve engellenmiş kalıtım birlikte incelenmelidir. WMI filtresi aygıtı dışarıda bırakıyorsa politikanın başka bölümleri doğru olsa da ayar uygulanmaz.
Yeni bir değişikliği tüm etki alanını etkileyen varsayılan politikalara eklemek yerine amaca özel ve pilot OU’ya bağlı bir GPO üzerinden sınayın. İsim, açıklama, sahip ve değişiklik tarihi ilerideki incelemeyi kolaylaştırır.
- GPO ve bağlantısı etkin mi?
- Hedef nesne doğru OU’da mı?
- Security Filtering ve gerekli izinler uygun mu?
- WMI filtresi hedef işletim sistemini kapsıyor mu?
- Aynı ayarı daha baskın bir politika değiştiriyor mu?
Sonuç raporunu sorunlu oturumdan alın
GPMC sonuçları ve gpresult, hangi ayarların kazandığını incelemek için kullanılır. Bilgisayar kapsamındaki bazı bilgileri görmek için yükseltilmiş oturum gerekebilir. Rapor dosyaları kullanıcı ve altyapı bilgileri içerebildiğinden herkese açık bir paylaşım alanına konmamalıdır.
gpresult /r
gpresult /h "$env:TEMPgpo-sonuc.html"
Get-WinEvent -LogName Microsoft-Windows-GroupPolicy/Operational -MaxEvents 40
VPN üzerinden çalışan cihazlarda etki alanına erişim ve oturum açma zamanı önemlidir. Grup üyeliği değiştiğinde her raporun anında yeni üyeliği göstereceğini varsaymayın; yeni oturum veya yeniden başlatma gereksinimini ilgili ayara göre değerlendirin.
Güncelleme komutunu tedavi olarak kullanmayın
gpupdate, yanlış bağlantı veya filtreyi düzeltmez. Rapor ve günlükler sorunu işaret ettikten sonra gerekli değişikliği yapın; ardından politikanın ihtiyaç duyduğu yenileme veya oturum işlemini uygulayın. Her başarısız ayarda sunucuyu yeniden başlatmak tanılama yönteminin yerini tutmaz.
Eski notlarda görülen çalışmayan proxy adresiyle tarayıcı erişimini engelleme yaklaşımı, bütün uygulamalar için ağ güvenliği sağlamaz. Yönetilen tarayıcı politikası, DNS/gateway denetimi ve uygulama kapsamı farklı kontrol katmanlarıdır.
Sonucu uygulama davranışıyla doğrulayın
Başarılı sonuç yalnızca raporda GPO adının görünmesi değildir. İstenen ayar değerinin hedefte oluşması ve uygulama davranışının beklenene dönmesi gerekir. İlgisiz ayarlara etkisi de pilotta kontrol edilmelidir.
- Önce/sonra raporları karşılaştırıldı.
- Kazanan GPO ve ayar değeri belirlendi.
- Hedef kullanıcıyla gerçek işlev testi yapıldı.
- Geri alma için değiştirilen ayar ve bağlantı kaydedildi.
İlgili çalışma notları
- Active Directory güvenliği: ayrıcalıklı erişimi daraltmak
- PRTG WMI PE015: Access denied hatasını güvenliği düşürmeden incelemek
- Yazıcı sorunu: kuyruk, sürücü ve termal kâğıt ölçeğini ayırmak
Kaynaklar ve kapsam
Arşivdeki teknik notlar genel bir laboratuvar anlatımı olarak yeniden düzenlenmiştir. Örnek adlar batuhanyazici.com altında gösterilir; gerçek kurum veya canlı sistem yapılandırması içermez. Komutlar kullanılan ürün sürümü ve yetki kapsamına göre değerlendirilmelidir.

Kıdemli Siber Güvenlik Uzmanı · Altyapı ve güvenlik üzerine teknik notlar.
Okumaya devam edin
WordPress kritik hata ekranında güvenli teşhis
Hata ayrıntılarını ziyaretçilere göstermeden kaydetmek ve sorumlu bileşeni kontrollü biçimde bulmak.
Apache yeniden açılışta başlamıyor: PID dosyası ve RuntimeDirectory
Geçici çalışma dizininin kaybolmasını kalıcı yol değişikliğiyle gizlemeden servis tanımı ve izin modelini inceleyin.