
FortiClient VPN hatası: yüzde göstergesi yerine sertifika ve yetki kanıtı
-5 veya permission denied gibi hataları tek nedene bağlamadan istemci ve ağ geçidi kayıtlarını eşleştirin.
VPN istemcisindeki hata kodu veya yüzde göstergesi inceleme için ipucu verir; tek başına kesin kök neden değildir. Aynı görünen bağlantı hatası sertifika, kimlik kaynağı, grup eşleşmesi veya ağ yolundan kaynaklanabilir. Doğru yöntem istemci denemesini ağ geçidindeki olayla eşleştirmektir.
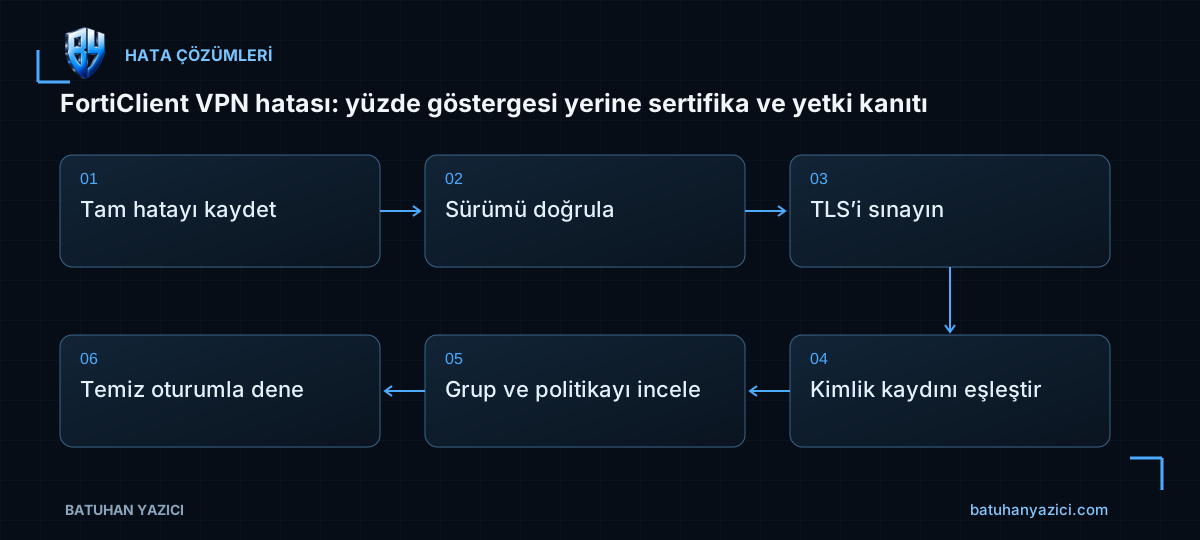
- Tam hatayı kaydet
- Sürümü doğrula
- TLS’i sınayın
- Kimlik kaydını eşleştir
- Grup ve politikayı incele
- Temiz oturumla dene
Tam hata metnini ve sürümü kaydedin
Yalnızca “-5 veriyor” demek yerine tam mesaj, istemci sürümü, işletim sistemi ve deneme zamanı kaydedilir. Aynı kod farklı bağlamlarda farklı inceleme gerektirebilir. Önce sorunun tek kullanıcıda mı bütün kullanıcı grubunda mı olduğunu belirleyin.
Eski bir notta TLS sürümünü değiştirerek çözülmüş bir hata, bugün aynı müdahaleyi gerektirmez. Desteklenen istemci ve sunucu eşleşmesi doğrulanmadan protokol zayıflatmayın.
Sunucu ve istemci sertifikasını ayırın
Sunucu sertifikası bağlantı yapılan ağ geçidini doğrular. İstemci sertifikası isteniyorsa kullanıcının uygun sertifikası, özel anahtarı ve anahtara erişim izni bulunmalıdır. Sertifika listede görünse bile özel anahtar kullanılamıyor olabilir.
Ad uyuşmazlığı, süre, zincir ve iptal kontrolü ayrı incelenir. Sertifika uyarısını kalıcı olarak kabul etmek tanılama sonucunun yerini tutmaz. Özel anahtar veya PFX parolası destek kaydına eklenmemelidir.
Kimlik kaynağındaki sonucu karşılaştırın
Yerel kullanıcı, LDAP, RADIUS veya SAML farklı kayıtlar üretir. Parolanın doğru olması grup üyeliği, hesap durumu veya MFA sonucunun doğru olduğu anlamına gelmez. Aynı zaman aralığında hem ağ geçidi hem kimlik sağlayıcı olayı incelenir.
Başarısız denemeleri çok hızlı tekrarlamak hesap kilidi veya oran sınırlamasını tetikleyebilir. Test sayısını ve zamanını kontrollü tutun. Kullanıcıya geçici geniş yetki vermek yerine hangi yetki kontrolünün reddettiğini bulun.
Portal ve politika eşleşmesini doğrulayın
Eski SSL VPN kurulumlarında portal ve grup eşleşmeleri; güncel IPsec tasarımında ilgili kullanıcı politikası ve adres ataması kontrol edilir. Tünelin kurulabilmesi için gereken kural ile uygulamaya erişim kuralı ayrı olabilir.
Bir kullanıcının çalışıp diğerinin çalışmaması ağın tamamen doğru olduğunu kanıtlamaz; kullanıcılar farklı gruplara veya adres havuzlarına atanabilir. Başarılı örnekle farkları karşılaştırın, bütün yapılandırmayı kopyalamayın.
Düzeltmeyi yeni bağlantıyla kabul edin
Önbellek veya mevcut oturum etkisini ayırmak için kontrollü yeni bağlantı kurun. Tünel sonrası DNS, hedef port ve uygulama işlemini de test edin. Sorun yalnızca belirli ağdan oluşuyorsa ara proxy, NAT ve TLS incelemesi ayrıca değerlendirilir.
- Hata mesajı ve zaman kesin.
- Sertifika ve anahtar erişimi doğru.
- Kimlik ve MFA sonucu eşleşiyor.
- Grup ve hedef politika uygun.
- Eski TLS’i açmadan doğrulama tamamlandı.
İlgili çalışma notları
- Uzaktan VPN tasarımı: MFA, dar erişim ve SSL VPN’den IPsec’e geçiş
- VPN ve syslog kayıtları: IPsec üzerinden doğru kaynak kimliğiyle toplamak
- IPsec VPN açık ama trafik geçmiyor: adım adım inceleme
Nasıl yapılır: ayrıntılı uygulama
Ortam ve ön koşullar: FortiClient bağlantı teşhisi — Tam hata metni ve iki uçtaki sürüm/tarih kaydı gerekir.
- Hatanın gerçek aşamasını kaydedin
- DNS ve gateway erişimini ölçün
- Trust ve kullanıcı yetkisini ayırın
- Dar pilot düzeltmeyi uygulayın
- Yeni oturumla pozitif/negatif kabul yapın
1. Hatanın gerçek aşamasını kaydedin
FortiClient sürümü, bağlantı tipi, zaman ve tam hata mesajını alın; yüzde göstergesi tek başına teşhis değildir. Gerçek gateway/hesap bilgilerini kamuya açık görüntüden ayıklayın.
2. DNS ve gateway erişimini ölçün
Gerçek profildeki gateway ve portu seçin; IPsec/SSL VPN farklı port/protokollere dayanabilir. TCP denemesi UDP/IKE sağlığını kanıtlamaz.
Resolve-DnsName vpn.batuhanyazici.com
$gatewayPort = [int](Read-Host 'Gercek profildeki TCP portu; yalniz TCP kullanan profil icin')
Test-NetConnection vpn.batuhanyazici.com -Port $gatewayPort
Get-Date
w32tm /query /status
3. Trust ve kullanıcı yetkisini ayırın
İstemci certificate trust/SAN/tarih, kullanıcı-grup/policy ve MFA kaydını aynı zamana göre okuyun. Gateway sertifikasını doğrulamayı kapatmak çözüm değildir.
4. Dar pilot düzeltmeyi uygulayın
Yanlış gateway, eksik CA, hatalı grup veya route/DNS sorununun yalnız kanıtlananını düzeltin. FortiGate’te ilgili VPN/system event kaydını, FortiClient’ta diagnostic log’u güvenli kapsamda karşılaştırın.
5. Yeni oturumla pozitif/negatif kabul yapın
İzinli hesapla bağlanın ve uygulamayı açın; yetkisiz hesap veya hedefin reddedildiğini de doğrulayın. Başarısızlıkta yalnız profil/policy değişikliğini önceki uyumlu sürüme döndürün.
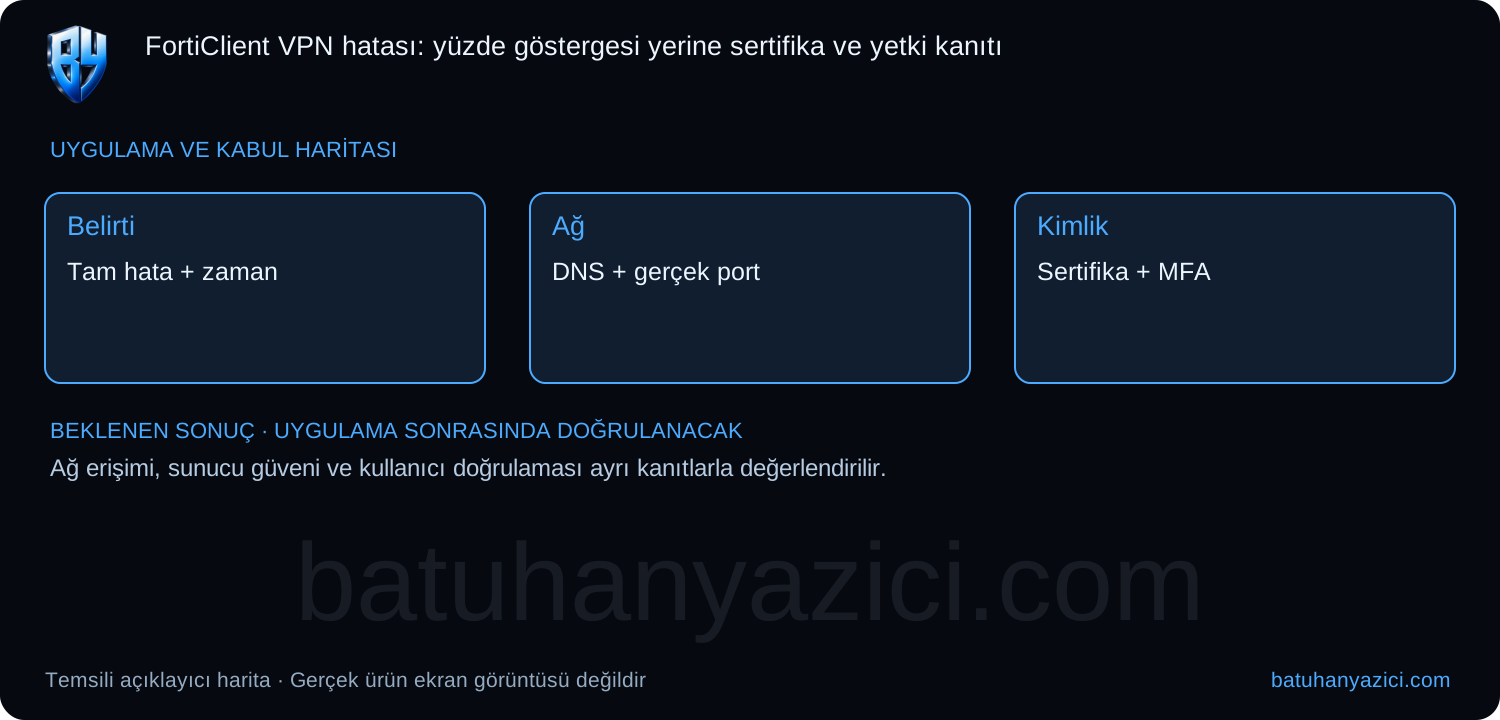
Beklenen sonuç: Ağ erişimi, sunucu güveni ve kullanıcı doğrulaması ayrı kanıtlarla değerlendirilir.
Sonuç farklıysa: Örnek 443 portu profilinizle uyuşmuyorsa bu sonuç VPN hizmetinin çalışmadığını kanıtlamaz.
Geri dönüş: Değiştirilen istemci profilini önceki doğrulanmış ayara geri alın.
Kaynaklar
- Fortinet — FortiClient bağlantı hatalarının aşamalara göre incelenmesi
- Fortinet — İstemci sertifikası ve özel anahtar erişimi
- Fortinet — FortiClient bağlantı ve sürüm kapsamı
Uygulama örnekleri teknik, kaynak ve mahremiyet incelemesinden geçti. Temsili haritalar üretici ekran görüntüsü veya canlı sistem testi olarak sunulmaz. Kullanılan ürün sürümü ve kapsam uygulama öncesinde doğrulanmalıdır.

Senior Cyber Security Specialist · Altyapı ve güvenlik üzerine teknik notlar.
Okumaya devam edin
Raspberry Pi yavaşlıyor: düşük voltajı sıcaklık kısıtlamasından ayırmak
vcgencmd çıktısındaki güncel ve geçmiş bayrakları ayırarak güç, soğutma ve uygulama yükünü aynı zaman çizelgesinde değerlendirin.
WordPress kritik hata ekranında güvenli teşhis
Hata ayrıntılarını ziyaretçilere göstermeden kaydetmek ve sorumlu bileşeni kontrollü biçimde bulmak.