
ENS istisnası işe yaramıyor: OAS, Access Protection ve etkin politika ayrımı
Bir modüldeki istisnanın başka korumayı etkileyeceğini varsaymadan olayın gerçek modülünü ve politika kalıtımını bulun.
Endpoint Security içinde bütün istisnalar aynı motoru etkilemez. Tarama istisnası, Access Protection kural istisnası ve başka ürünlerin dışlama listeleri farklı kapsam taşır. Sorunu çözmek için önce olayın hangi modülden geldiği ve istemcide hangi politikanın etkin olduğu belirlenmelidir.
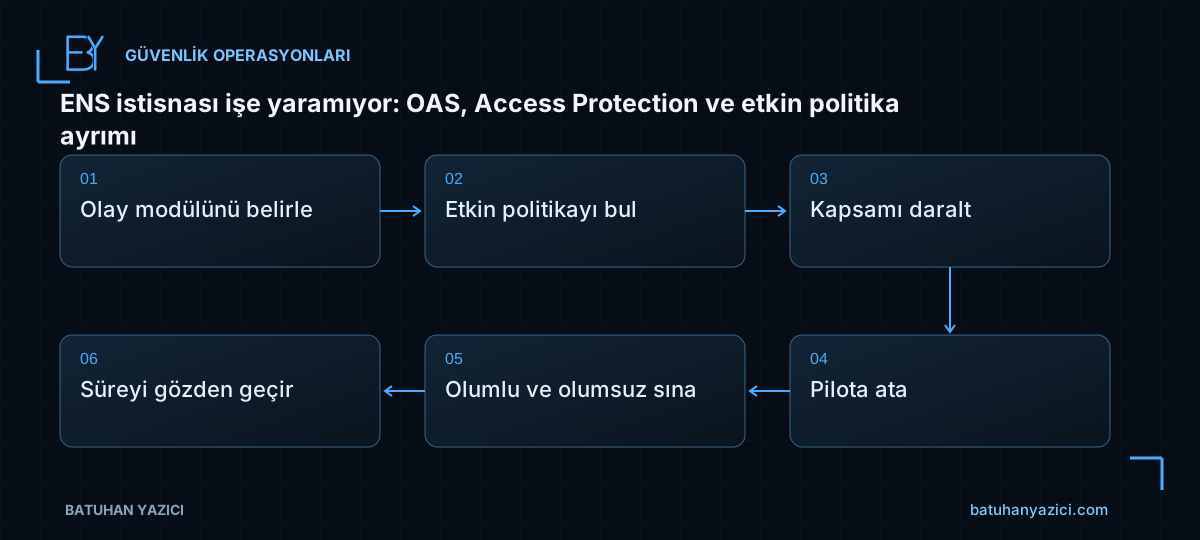
- Olay modülünü belirle
- Etkin politikayı bul
- Kapsamı daralt
- Pilota ata
- Olumlu ve olumsuz sına
- Süreyi gözden geçir
Gerçek engelleyen modülü bulun
Olay kaydındaki ürün, modül, kural, süreç ve hedef dosya alanlarını inceleyin. Tarayıcı hatası veya uygulama mesajı tek başına güvenlik ürününün engellediğini kanıtlamaz. Aynı zaman aralığında yerel ve merkezi kaydı eşleştirin.
Access Protection ile On-Access Scan aynı denetim değildir. Birinde tanımlanan dışlama diğerini otomatik olarak kaldırmayabilir. EDR veya başka bir ürünün kararı da ENS istisnasından bağımsız olabilir.
Atanan ve etkin politikayı karşılaştırın
Policy Catalog’da kaydedilmiş bir ayar hedefe atanmadıysa istemciyi etkilemez. System Tree grubu, tag, kalıtım ve enforcement durumu incelenir. Son ajan iletişimi eskiyse konsoldaki ayar henüz uygulanmamış olabilir.
Politika sahipliği ve paylaşılan kullanım alanı belirlenmelidir. Ortak politikayı değiştirmek beklenenden çok daha fazla sunucuyu etkileyebilir. Pilot sistem için kontrollü bir kopya veya uygun atama yöntemi kullanın.
İstisnayı olayla uyumlu ve dar tanımlayın
Dosya yolu, süreç, signer veya desteklenen hash koşulları hedef modülün anlamına göre seçilir. Birden fazla koşulun AND veya OR olarak nasıl değerlendirildiğini kılavuzdan doğrulayın. Geniş wildcard ve bütün disk dışlaması hata alanını büyütür.
Bir uygulamanın çalışması için gereken en küçük kapsamı üretici önerisi ve ölçümle belirleyin. Performans sorununda ilk çözüm olarak bütün klasörü taramadan çıkarmak yerine tarama davranışı ve desteklenen optimizasyonlar değerlendirilmelidir.
Testi yalnızca uygulama başarısıyla sınırlamayın
İstisna sonrası uygulamanın çalışması, güvenlik kapsamının kabul edilebilir olduğunu tek başına göstermez. İzin verilen süreç dışındaki erişimlerin hâlâ kontrol edildiğini doğrulayın. Mevcut olayla aynı modül ve koşullarda test yapın.
Politika yenileme sonrasında yerel ayarı ve sürümü kontrol edin. Ajan wake-up çağrısının gönderilmiş olması, istemcinin başarıyla aldığı ve uyguladığı anlamına gelmez. Zaman ve enforcement sonucu kaydedilir.
İstisnayı süreli bir işletim nesnesi yapın
Sahip, iş gerekçesi, kapsam ve bitiş/gözden geçirme tarihi ekleyin. Uygulama güncellendiğinde eski istisnanın gerekli olup olmadığını tekrar değerlendirin. Kullanılmayan istisnalar sessizce kalıcı hale gelmemelidir.
- Olayın modülü kanıtlandı.
- Etkin politika hedefte doğrulandı.
- İstisna en dar kapsamda.
- Diğer korumalar çalışıyor.
- Gözden geçirme tarihi ve sorumlu kayıtlı.
İlgili çalışma notları
- Linux’ta Trellix Agent kurulumu: doğru paket, güvenilir indirme ve ePO kabulü
- ENS Linux kurulumu: çekirdek uyumluluğu ve gerçek koruma sağlığı
- TIE ve DXL bağlantısı: Connected durumundan uçtan uca sağlık kabulüne
Kaynaklar ve kapsam
Arşivdeki teknik notlar genel bir laboratuvar anlatımı olarak yeniden düzenlenmiştir. Örnek adlar batuhanyazici.com altında gösterilir; gerçek kurum veya canlı sistem yapılandırması içermez. Komutlar kullanılan ürün sürümü ve yetki kapsamına göre değerlendirilmelidir.
Kıdemli Siber Güvenlik Uzmanı · Altyapı ve güvenlik üzerine teknik notlar.
Okumaya devam edin
Güvenlik duyurusunu doğrulamak: CVE iddiasından uygulanabilir yama planına
Duyuru metnini kopyalamadan ürün, etkilenen sürüm, yapılandırma ve resmî düzeltme bilgisini doğrulayın.
Nessus bulgusundan düzeltme kanıtına: rapor nasıl eyleme dönüştürülür?
Plugin çıktısı, tarama yetkisi ve yeniden test kapsamını kullanarak ölçülebilir düzeltme kaydı hazırlayın.