
ePO açılmıyor veya servis 1053 veriyor: SQL, kimlik ve TLS zinciri
Servis zaman aşımını tek başına süre artırarak gizlemek yerine veritabanı erişimi ve başlangıç kayıtlarıyla inceleyin.
Windows servis 1053 mesajı, hizmetin beklenen sürede başlamadığını söyler; tek başına kök nedeni açıklamaz. ePO gibi veritabanına bağımlı bir üründe SQL bağlantısı, servis hesabı veya TLS sorunu daha önce oluşmuş olabilir. İnceleme servis zaman aşımından geriye doğru ilerlemelidir.
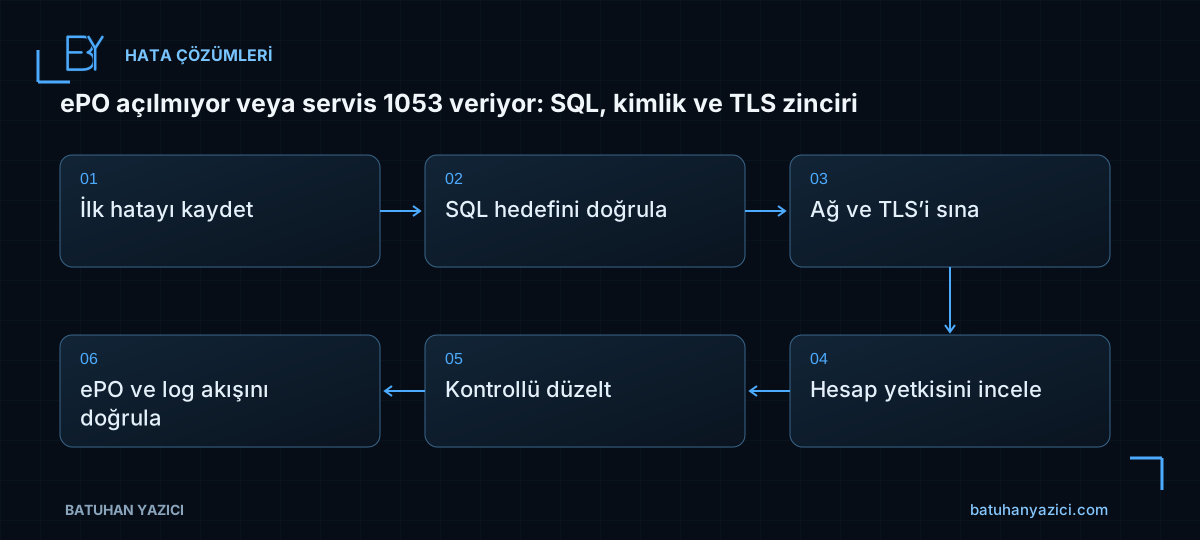
- İlk hatayı kaydet
- SQL hedefini doğrula
- Ağ ve TLS’i sına
- Hesap yetkisini incele
- Kontrollü düzelt
- ePO ve log akışını doğrula
Başlangıç anındaki ilk hatayı bulun
Windows Application/System olayları ile ürünün başlangıç günlüklerini aynı zaman aralığında inceleyin. Son “service failed” satırı özet olabilir. Önceki bağlantı, sertifika veya yetki hatası asıl nedeni gösterebilir.
Tekrarlanan restart denemeleri hem yük yaratır hem ilk hatayı günlük içinde kaybettirebilir. Değişiklik öncesi mevcut dosyaları ve başlangıç zamanını güvenli alanda saklayın.
Gerçek SQL hedefini doğrulayın
ePO’nun yapılandırılmış veritabanı sunucusu, instance ve veritabanı adı belirlenir. DNS veya IP değişikliği sonrası eski hedefe gitmediği kontrol edilir. Konsol bağlantısı ile ePO servisinin kullandığı bağlantı aynı olmayabilir.
Üreticinin desteklediği veritabanı yapılandırma ekranı kullanılır. Örnek yönetim adı epo.batuhanyazici.com olabilir; yönetim uç noktası internete açılmamalıdır. Bağlantı bilgisindeki parolalar raporda gösterilmez.
TCP ve TLS başarısını ayrı ölçün
SQL portuna TCP erişimi olması oturum açma ve şifreli bağlantının başarılı olduğunu kanıtlamaz. Sertifika adı, zinciri, anahtar gücü ve istemci sürücüsü uyumu incelenir. Sunucu adını IP ile değiştirmek sertifika ad kontrolünü bozabilir.
TLS’i zayıflatmak veya bütün sertifikalara güvenmek yerine desteklenen sertifika ve sürücü yapılandırması seçilir. SQL sunucusunun yeniden başlaması gerekiyorsa diğer uygulama etkileri bakım planına dahil edilmelidir.
Servis hesabını en az yetkiyle yönetin
Eski notta geniş yetkili sa hesabı kullanılmış olması bunun doğru kalıcı tasarım olduğu anlamına gelmez. Ürünün desteklediği servis hesabı ve gerekli roller üretici gereksinimiyle belirlenir. SIEM okuma hesabı uygulamanın veritabanı sahibiyle aynı olmak zorunda değildir.
Parola değiştiğinde ePO, servis ve varsa veri toplayıcı bağımlılıkları kontrollü güncellenir. Başarılı bağlantı testi yalnızca o test hesabını doğrular; çalışan servisin yeni bilgiyi aldığı ayrıca görülmelidir.
Uçtan uca kabulü tamamlayın
ePO giriş ekranı, ürün görevleri, ajan iletişimi ve SIEM log çekme akışı ayrı sınanır. Servisin Running olması uygulamanın hazır olduğu anlamına gelmez. Zaman aşımı değerini artırmak gerekiyorsa kök nedeni gizlemediği kanıtlanmalıdır.
- İlk hata ve SQL hedefi belirli.
- TLS ve hesap yetkisi doğru.
- Servis desteklenen ayarla başlıyor.
- Ajan iletişimi güncel.
- Bağımsız SIEM okuma akışı doğrulandı.
İlgili çalışma notları
- TIE ve DXL bağlantısı: Connected durumundan uçtan uca sağlık kabulüne
- SQL Server bağlantısı: DNS, port, TLS ve sürüm bilgisini doğru ayırmak
- UTM block neden oluşur? Sertifika, kategori ve FortiGuard hatasını ayırmak
Kaynaklar ve kapsam
Arşivdeki teknik notlar genel bir laboratuvar anlatımı olarak yeniden düzenlenmiştir. Örnek adlar batuhanyazici.com altında gösterilir; gerçek kurum veya canlı sistem yapılandırması içermez. Komutlar kullanılan ürün sürümü ve yetki kapsamına göre değerlendirilmelidir.
Kıdemli Siber Güvenlik Uzmanı · Altyapı ve güvenlik üzerine teknik notlar.
Okumaya devam edin
GPO uygulanmıyor: bağlantı, kapsam ve öncelik sırasını doğru incelemek
Politika oluşturmakla uygulanması arasındaki farkı OU bağlantısı, güvenlik filtresi, WMI ve sonuç raporları üzerinden ayırın.
Apache yeniden açılışta başlamıyor: PID dosyası ve RuntimeDirectory
Geçici çalışma dizininin kaybolmasını kalıcı yol değişikliğiyle gizlemeden servis tanımı ve izin modelini inceleyin.